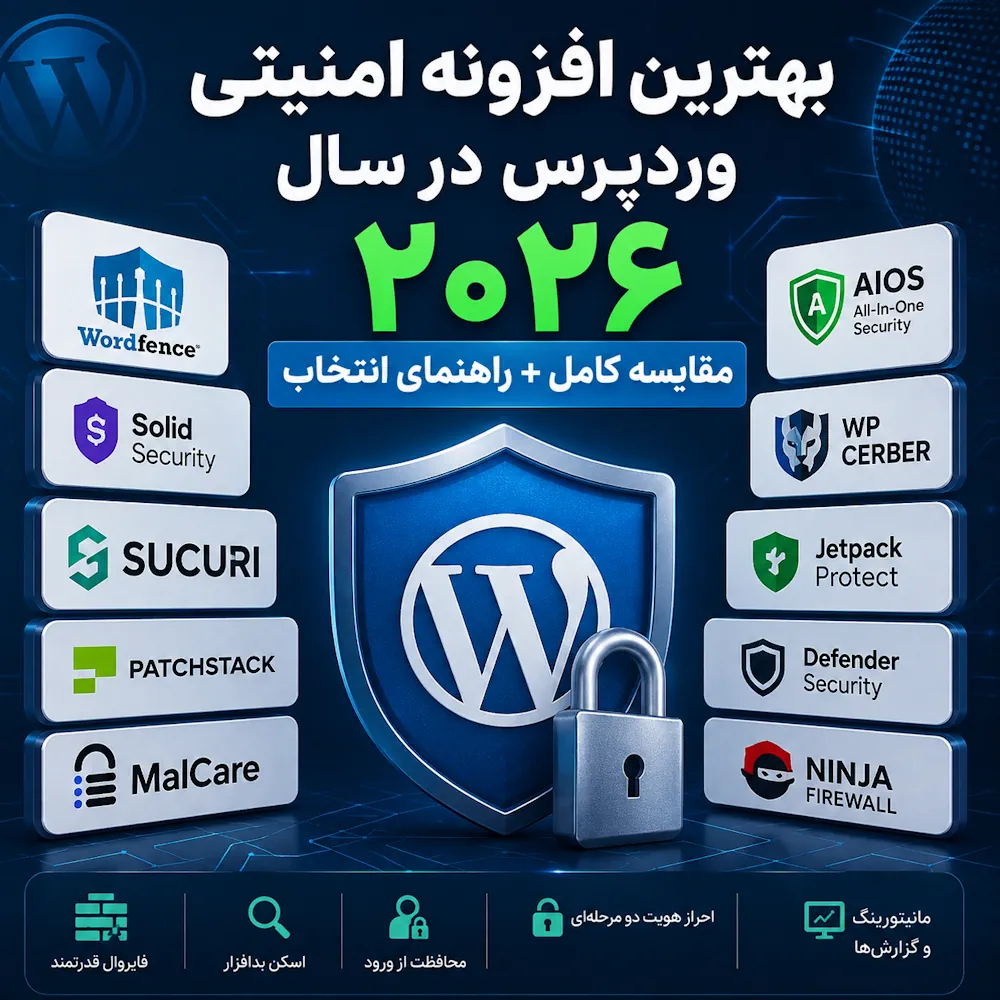
بهترین افزونه امنیتی وردپرس

تصور کنید هفته‌ها یا حتی ماه‌ها برای طراحی، تولید محتوا و بهینه‌سازی سایت خود وقت گذاشته‌اید. حالا تصور کنید یک صبح که می‌خواهید وارد پنل مدیریتی شوید، با صفحه سفید، خطای دیتابیس یا بدتر از آن، با تغییر محتوای سایت توسط یک نفوذگر روبرو شوید. این سناریویی است که هر روز برای هزاران سایت وردپرسی اتفاق می‌افتد.

وردپرس به دلیل محبوبیت فوق‌العاده‌اش، به یکی از اهداف اصلی حملات سایبری تبدیل شده است. بسیاری از مدیران سایت تصور می‌کنند که امنیت وردپرس صرفاً با نصب یک افزونه ساده تأمین می‌شود؛ اما واقعیت این است که امنیت، یک فرایند مداوم است، نه یک نقطه پایان. انتخاب بهترین افزونه امنیتی وردپرس، اولین و مهم‌ترین قدم برای ایجاد یک لایه دفاعی مستحکم است، اما اگر ندانید بر چه اساسی انتخاب می‌کنید، ممکن است صرفاً به سایت خود بار اضافی تحمیل کرده باشید.

در این راهنمای جامع، قرار نیست با لیست‌های کپی‌شده از دیگر سایت‌ها وقتتان را بگیریم. من در پانیسا لند، بر اساس تجربیات فنی در مدیریت و شخصی‌سازی سایت‌های وردپرسی، به شما کمک می‌کنم تا فراتر از شعارهای تبلیغاتی بروید. بررسی خواهیم کرد که یک افزونه امنیتی وردپرس واقعاً چه وظایفی دارد (از فایروال گرفته تا اسکن بدافزار) و چطور می‌توانید بر اساس نیازهای واقعی سایتتان، گزینه‌ای را انتخاب کنید که هم از سایت شما محافظت کند و هم سرعت و عملکرد آن را فدای امنیت نکند.

اگر می‌خواهید بدانید کدام افزونه واقعاً «نگهبان» سایت شماست و کدام‌یک فقط فضای دیتابیس را اشغال می‌کند، در ادامه این مقاله همراه ما باشید.

تبلیغات در سایت

کسب‌وکار شما اینجا دیده می‌شود!

اگر پزشک، کلینیک، رستوران، پت‌شاپ، آژانس مسافرتی، فروشگاه یا هر کسب‌وکار مرتبط با موضوع این سایت دارید، می‌توانید در این صفحه یا سایر بخش‌های سایت تبلیغ کنید.

ثبت درخواست تبلیغات

چرا امنیت وردپرس اهمیت زیادی دارد؟

بسیاری از صاحبان سایت‌ها، زمانی به فکر امنیت می‌افتند که کار از کار گذشته است؛ یعنی دقیقاً وقتی که سایت هک شده یا دسترسی‌شان به پنل مدیریتی قطع شده است.

چرا امنیت وردپرس اهمیت زیادی دارد؟

اما چرا وردپرس که به عنوان «کاربرپسندترین» سیستم مدیریت محتوا شناخته می‌شود، تا این حد مورد حمله قرار می‌گیرد؟

پاسخ ساده است: محبوبیت بیش از حد.

وردپرس بیش از ۴۰ درصد از کل وب‌سایت‌های جهان را میزبانی می‌کند. این یعنی وردپرس به بزرگ‌ترین «شهر» در دنیای وب تبدیل شده است. طبیعتاً جایی که جمعیت بیشتری دارد، هم کسب‌وکارها در آن رونق دارند و هم سارقان به دنبال فرصت برای نفوذ هستند. در ادامه، دلایل اصلی اهمیت امنیت در وردپرس را از دیدگاه فنی و تجاری بررسی می‌کنیم:

۱. محبوبیت؛ شمشیری دو لبه

وردپرس متن‌باز (Open Source) است. این ویژگی عالی است چون اجازه می‌دهد هزاران توسعه‌دهنده برای آن افزونه و قالب بسازند. اما همین ویژگی، یعنی کدهای وردپرس برای همه (از جمله هکرها) در دسترس است. هکرها با تحلیل هسته وردپرس، به‌دنبال حفره‌های امنیتی می‌گردند تا بتوانند راهی برای نفوذ به میلیون‌ها سایت پیدا کنند. وقتی یک حفره امنیتی در هسته وردپرس پیدا شود، تمام سایت‌هایی که آن را آپدیت نکرده باشند، در خطر جدی هستند.

۲. افزونه‌ها و قالب‌های غیرمجاز؛ دروازه ورود هکرها

در تجربه کاری‌ام دیده‌ام که بخش بزرگی از حملات سایبری، نه از طریق خودِ هسته وردپرس، بلکه از طریق افزونه‌ها و قالب‌های نال‌شده (Nulled) یا به شدت قدیمی رخ می‌دهد. بسیاری از کاربران برای کاهش هزینه‌ها به سراغ قالب‌ها و افزونه‌های غیرقانونی می‌روند. این محصولات اغلب حاوی کدهای مخرب (Backdoor) هستند که راه را برای هکرها باز می‌گذارند تا به راحتی به دیتابیس، ایمیل‌ها و فایل‌های سایت شما دسترسی پیدا کنند.

۳. تأثیر مستقیم امنیت بر سئو و برند شما

شاید فکر کنید امنیت فقط به حفظ فایل‌ها مربوط است، اما واقعیت این است که امنیت، قلب تپنده سئو است.

  • بلک‌لیست شدن توسط گوگل: اگر سایت شما هک شود و گوگل متوجه پخش بدافزار (Malware) در سایت شما شود، بلافاصله سایت را در لیست سیاه قرار می‌دهد. یعنی در نتایج جستجو، کاربر با پیام قرمز و هشدار This site may be hacked مواجه می‌شود.
  • سقوط رتبه: بازگشت به جایگاه قبلی در سئو پس از هک شدن، گاهی ماه‌ها زمان می‌برد.
  • از دست رفتن اعتماد کاربران: اگر سایت شما حاوی اطلاعات مشتریان، فرم‌های تماس یا درگاه پرداخت باشد، یک نفوذ ساده می‌تواند اعتبار سال‌ها فعالیت شما را در چند دقیقه نابود کند.

۴. حفاظت از داده‌های حساس

اگر در حال مدیریت سایت‌های فروشگاهی یا سایت‌های پزشکی هستید (که به اطلاعات بیماران یا کاربران دسترسی دارید)، اهمیت امنیت چند برابر می‌شود. طبق قوانین حفاظت از داده‌ها، شما در قبال اطلاعاتی که از کاربران دریافت می‌کنید مسئول هستید. داشتن یک افزونه امنیتی، در واقع به معنای داشتن یک نگهبان هوشمند است که ۲۴ ساعته در حال مانیتورینگ ترافیک ورودی است تا از سرقت دیتابیس و سوءاستفاده‌های احتمالی جلوگیری کند.

نتیجه‌گیری این بخش: امنیت در وردپرس، یک «آپشن» اضافی نیست؛ بخشی از هزینه‌ی نگهداری سایت شماست. اگر می‌خواهید در دنیای وب حضور داشته باشید، باید قبل از اینکه «هدف» باشید، «محکم» باشید.

بهترین افزونه‌های امنیتی وردپرس در سال ۲۰۲۶

در دنیای وردپرس، گزینه‌های زیادی وجود دارند، اما وقتی صحبت از امنیت به میان می‌آید، باید به سراغ ابزارهایی رفت که آزمون خود را در برابر هزاران حمله واقعی پس داده‌اند. در اینجا ۴ مورد از قدرتمندترین و قابل‌اعتمادترین افزونه‌های امنیتی را که در سال ۲۰۲۶ همچنان پیشرو هستند، بررسی می‌کنیم.

بهترین افزونه‌های امنیتی وردپرس در سال ۲۰۲۶

۱. Wordfence Security؛ دژ مستحکم وردپرس

اگر به دنبال گزینه‌ای هستید که «نصب کنید و خیالتان راحت باشد»، Wordfence انتخاب اول است. این افزونه با بیش از ۵ میلیون نصب فعال، پرچم‌دار امنیت در وردپرس محسوب می‌شود.

  • نقاط قوت:
  • فایروال قدرتمند (WAF): یکی از بهترین مکانیزم‌های شناسایی ترافیک مخرب را دارد که قبل از رسیدن به سایت، آن را فیلتر می‌کند.
  • اسکنر بدافزار (Malware Scanner): فایل‌های هسته، قالب و افزونه‌ها را به دقت بررسی کرده و تغییرات غیرمجاز را گزارش می‌دهد.
  • Threat Intelligence: دیتابیس Wordfence به‌صورت لحظه‌ای آپدیت می‌شود و سایت شما را در برابر جدیدترین حملات کشف‌شده در سراسر جهان ایمن نگه می‌دارد.
  • مناسب برای: تمامی سایت‌ها، از فروشگاه‌های ووکامرسی بزرگ تا سایت‌های محتوا‌محور که به امنیتِ بدون نقص نیاز دارند.

۲. Solid Security؛ متخصص سخت‌سازی (Hardening)

این افزونه که پیش‌تر با نام iThemes Security شناخته می‌شد و اکنون با نام Solid Security فعالیت می‌کند، روی مفهوم «سخت‌سازی امنیتی» تمرکز دارد. با ۷۰۰ هزار+ نصب فعال، این افزونه ثابت کرده که برای امنیت لایه دوم و سوم، فوق‌العاده است.

  • نقاط قوت:
  • تغییر مسیرهای پیش‌فرض: به راحتی آدرس ورود به پنل (wp-admin) را تغییر می‌دهد تا جلوی حملات Brute Force گرفته شود.
  • اسکن آسیب‌پذیری: سایت شما را بررسی می‌کند تا مطمئن شود هیچ نقطه نفوذ واضحی باقی نمانده است.
  • احراز هویت دومرحله‌ای (2FA): یکی از بهترین و بی‌دردسرترین پیاده‌سازی‌های 2FA را ارائه می‌دهد.
  • مناسب برای: کسانی که می‌خواهند با اعمال تغییرات ساختاری (Hardening)، سایتشان را برای هکرها به یک هدف سخت و غیرجذاب تبدیل کنند.

۳. All-In-One Security (AIOS)؛ تعادل و سادگی

افزونه AIOS با بیش از ۱ میلیون نصب فعال، برای مدیرانی که به دنبال رابط کاربری بصری و فهم آسانِ وضعیت امنیتی سایت هستند، عالی است. این افزونه امنیت را به زبان اعداد و نمودار به شما نشان می‌دهد.

  • نقاط قوت:
  • متر و نمودار امنیت: به شما یک «نمره امنیتی» می‌دهد و می‌گوید دقیقاً چه کارهایی برای افزایش آن باید انجام دهید.
  • فیلتر هرزنامه و فایروال: امکانات بسیار خوبی برای جلوگیری از کامنت‌های اسپم و حملات دیداس (DDoS) ساده دارد.
  • سادگی در تنظیمات: برخلاف Wordfence که ممکن است پیچیده باشد، AIOS کاملاً برای کاربرانی که متخصص امنیت نیستند، بهینه‌سازی شده است.
  • مناسب برای: سایت‌های کوچک تا متوسط که به یک محافظه‌کارِ هوشمند و کاربرپسند نیاز دارند.

۴. Sucuri Security؛ نگهبانِ مانیتورینگ و حسابرسی

Sucuri در دنیای امنیت وب یک نام شناخته‌شده و معتبر است. اگرچه نسخه رایگان آن بیشتر روی «مانیتورینگ» و «حسابرسی» متمرکز است تا فایروال سنگین، اما ابزار فوق‌العاده‌ای برای مدیریت سلامت سایت است.

  • نقاط قوت:
  • مانیتورینگ یکپارچگی فایل‌ها: اگر فایلی در سایت شما تغییر کند (مثلاً هکر کدی به فایل functions.php تزریق کند)، Sucuri بلافاصله به شما هشدار می‌دهد.
  • اعتبار دامنه: بررسی می‌کند که آیا سایت شما در لیست سیاه (Blacklist) موتورهای جستجو قرار گرفته است یا خیر.
  • حسابرسی فعالیت‌های کاربری: دقیقاً نشان می‌دهد چه کسی، چه زمانی و چه کاری در سایت انجام داده است.
  • مناسب برای: سایت‌های حساس یا پرترافیک که نیاز دارند به صورت دقیق بر «تغییرات فایل‌ها» و «لاگ فعالیت کاربران» نظارت داشته باشند.

جدول مقایسه سریع افزونه‌های امنیتی وردپرس

افزونه فایروال اسکن بدافزار 2FA تعداد نصب فعال جمع‌بندی کوتاه
Wordfence Security دارد دارد دارد ۵+ میلیون کامل‌ترین گزینه برای امنیت چندلایه و محافظت جدی از سایت
Solid Security دارد اسکن آسیب‌پذیری دارد، اسکن بدافزارِ صریح ندارد دارد در منبعی که بررسی شد به‌صورت واضح نمایش داده نشد مناسب برای سخت‌سازی امنیتی و کنترل ورودها
All-In-One Security (AIOS) دارد دارد، اما در نسخه پریمیوم برجسته‌تر است دارد بیش از ۱ میلیون گزینه‌ای متعادل، ساده و مناسب برای سایت‌های کوچک تا متوسط
Sucuri Security در نسخه اصلیِ افزونه رایگان، فایروال کامل ندارد و بیشتر در سرویس جداگانه ارائه می‌شود دارد در منبع بررسی‌شده به‌صورت صریح دیده نشد در منبعی که بررسی شد به‌صورت واضح نمایش داده نشد مناسب برای مانیتورینگ، هشدارها و بررسی سلامت امنیتی سایت

جمع‌بندی سریع

  • اگر یک گزینه همه‌فن‌حریف می‌خواهی: Wordfence
  • اگر روی سخت‌سازی و کنترل ورود تمرکز داری: Solid Security
  • اگر به‌دنبال تعادل بین سادگی و امکانات هستی: AIOS
  • اگر مانیتورینگ و بررسی تغییرات برایت مهم‌تر است: Sucuri

بهترین افزونه امنیتی رایگان وردپرس کدام است؟

شاید بزرگ‌ترین سوال مدیران سایت این باشد: «آیا واقعاً باید برای امنیت هزینه کنم یا نسخه‌های رایگان کافی هستند؟» پاسخ کوتاه این است: بله، می‌توانید با نسخه‌های رایگان شروع کنید، اما باید بدانید چه چیزی را دریافت می‌کنید.

بهترین افزونه امنیتی رایگان وردپرس کدام است؟

بسیاری از افزونه‌های امنیتی «فری‌میوم» (Freemium) هستند؛ یعنی هسته اصلی امنیت را رایگان می‌دهند و قابلیت‌های پیشرفته‌تر (مثل فایروال‌های بلادرنگ و اسکن‌های خودکار) را در نسخه پولی قرار می‌دهند. اگر بخواهیم منصفانه و بر اساس کارایی نسخه رایگان قضاوت کنیم، دو گزینه در سال ۲۰۲۶ پیشتاز هستند:

۱. Wordfence Security (انتخاب اول برای قدرتِ مطلق)

اگر در نسخه رایگان به دنبال «بیشترین امکانات کاربردی» هستید، Wordfence بدون شک برنده است.

  • چرا رایگان آن عالی است؟ برخلاف بسیاری از افزونه‌های دیگر، نسخه رایگان Wordfence محدودیت‌های آزاردهنده‌ای ندارد. شما به فایروال (WAF) و اسکنر بدافزار (Malware Scanner) دسترسی کامل دارید.
  • نکته حرفه‌ای: در نسخه رایگان، فایروال شما با کمی تأخیر نسبت به نسخه پریمیوم آپدیت می‌شود (به اصطلاح Threat Intelligence کمی دیرتر اعمال می‌شود). اما برای ۹۰ درصد سایت‌های معمولی، همین سطح از امنیت هم کافی و بسیار قدرتمند است.

۲. All-In-One Security (AIOS) (انتخاب اول برای سادگی و مدیریت بصری)

اگر کار با پنل‌های پیچیده Wordfence برایتان سخت است، AIOS بهترین جایگزین رایگان است.

  • چرا رایگان آن عالی است؟ رابط کاربری این افزونه به گونه‌ای طراحی شده که امنیت را به شما می‌آموزد. با سیستم «امتیازدهی» (Security Meter)، دقیقاً به شما می‌گوید چه بخش‌هایی از سایتتان باز است و باید بسته شود. تنظیمات آن بسیار بصری است و نیازی به دانش فنی عمیق ندارد.

حقیقت تلخ درباره افزونه‌های «رایگان»

  • تأخیر در به‌روزرسانی: وقتی از نسخه رایگان استفاده می‌کنید، دیتابیسِ امضاهای بدافزاری شما معمولاً چند روز یا چند هفته دیرتر از نسخه پولی آپدیت می‌شود. این یعنی در برابر حملات «روز صفر» (Zero-Day) که بسیار جدید هستند، ممکن است کمی آسیب‌پذیرتر باشید.
  • فریبِ “همه چیز رایگان”: برخی افزونه‌ها ادعا می‌کنند رایگان هستند، اما برای دسترسی به اسکنر بدافزار (که حیاتی‌ترین بخش است)، شما را مجبور به خرید نسخه پریمیوم می‌کنند. همیشه قبل از نصب، چک کنید که آیا اسکنر بدافزار در نسخه رایگان فعال است یا خیر.

توصیه نهایی من برای شروع:

اگر سایت شما در حال رشد است و هنوز نمی‌خواهید هزینه کنید، Wordfence را نصب کنید. تنظیمات آن را روی حالت پیش‌فرض بگذارید و خیالتان راحت باشد که یکی از قوی‌ترین دیواره‌های آتش جهان، رایگان از سایت شما محافظت می‌کند.

اگر سایت شما ساده است، محتوا محور است و صرفاً می‌خواهید تنظیمات امنیتی استاندارد (مثل تغییر آدرس لاگین و محدودیت تلاش برای ورود) را اعمال کنید، AIOS بهترین تجربه کاربری را به شما می‌دهد.

نکته مهم: هرگز دو افزونه امنیتی را هم‌زمان نصب نکنید. این کار نه تنها امنیت را دوبرابر نمی‌کند، بلکه باعث تداخل در عملکرد سایت و سنگین شدن سرور می‌شود.


بهترین افزونه امنیتی برای فروشگاه‌های ووکامرس کدام است؟

اگر سایت شما یک فروشگاه ووکامرسی است، قاعده بازی فرق می‌کند. اینجا فقط «سایت» نیست که در خطر است؛ «اعتبار برند» و «اطلاعات مشتریان» شما در گرو امنیت است. یک لحظه داون شدن سایت یا نشت اطلاعات کاربران، می‌تواند ضربه‌ای مهلک به کسب‌وکار شما بزند.

بهترین افزونه امنیتی برای فروشگاه‌های ووکامرس کدام است؟

در ووکامرس، افزونه امنیتی باید بتواند با فرایندهای خرید تداخلی نداشته باشد و در عین حال، حساس‌ترین بخش‌های سایت (مثل دیتابیس و فرم‌های پرداخت) را محافظت کند.

چرا ووکامرس نیازهای امنیتی متفاوتی دارد؟

۱. حملات تزریق کد (SQL Injection): هکرها سعی می‌کنند از طریق فرم‌های جستجو یا سبد خرید، کدهای مخرب را به دیتابیس فروشگاه شما تزریق کنند.

۲. حملات Brute Force: صفحات ورود مدیر سایت (wp-admin) و صفحه لاگین کاربران، اهداف اصلی حملات حدس رمز عبور هستند.

۳. تداوم سرویس: برای فروشگاه، هر دقیقه قطعی سایت یعنی از دست رفتن مستقیم فروش و درآمد.

پیشنهاد من: بهترین گزینه‌ها برای ووکامرس

۱. Wordfence (بهترین انتخاب برای امنیت جامع)

اگر فروشگاه بزرگی دارید یا حجم تراکنش‌های شما بالاست، Wordfence انتخاب نهایی است.

  • دلیل فنی: فایروال (WAF) این افزونه به‌طور تخصصی برای بلاک کردن کدهای مخربی که سعی در نفوذ به دیتابیس دارند طراحی شده است. فیلترهای آن در نسخه پریمیوم به‌روز هستند و می‌توانند ترافیک‌های مشکوک را قبل از رسیدن به فرآیند پرداخت شناسایی کنند.
  • مزیت برای ووکامرس: کمترین تداخل را با درگاه‌های پرداخت دارد و به امنیتِ فرآیند ورود کاربران (User Login) هم اهمیت زیادی می‌دهد.

۲. Solid Security (بهترین انتخاب برای سخت‌سازی)

اگر می‌خواهید دسترسی هکرها به پنل مدیریت فروشگاه را به حداقل برسانید، Solid Security بی‌نظیر است.

  • دلیل فنی: این افزونه در زمینه “Hardening” یا همان سخت‌سازی بسیار قدرتمند است. می‌توانید آدرس ورود به پیشخوان وردپرس را تغییر دهید، ورودهای ناموفق را با حساسیت بالا مسدود کنید و احراز هویت دو مرحله‌ای (2FA) را برای مدیران و حتی خریداران اجباری کنید.
  • مزیت برای ووکامرس: این افزونه برای محیط‌هایی که مدیران زیادی به پنل دسترسی دارند، بسیار کارآمد است چون لاگ فعالیت‌های کاربران (Audit Logs) بسیار دقیق و قابل‌فهمی دارد.

چند نکته طلایی برای امنیت فروشگاه‌های ووکامرسی

فارغ از اینکه کدام افزونه را نصب می‌کنی، برای یک فروشگاه ووکامرسی باید این ۳ مورد را در مقاله (یا در کنار افزونه) حتماً ذکر کنی:

  • اجباری کردن SSL: در سال ۲۰۲۶، داشتن SSL یک استاندارد پایه است. بدون آن، اطلاعات پرداخت مشتریان شما روی شبکه اینترنت ناامن است.
  • بکاپ‌های آفلاین و منظم: افزونه امنیتی فقط پیشگیری می‌کند؛ اما اگر سایت هک شد، تنها راه بازگشت، داشتن یک بکاپ سالم است که در سروری جدا از سایت اصلی ذخیره شده باشد.
  • محدود کردن دسترسی‌ها: افزونه‌ها را به حداقل برسانید. هر افزونه‌ای که برای ووکامرس نصب می‌کنید، خود می‌تواند یک حفره امنیتی باشد. فقط افزونه‌هایی را نگه دارید که واقعاً از آن‌ها استفاده می‌کنید.

جمع‌بندی این بخش: اگر به دنبال امنیت حداکثری و خیال آسوده برای یک فروشگاه هستید، ترکیب Wordfence (برای دیواره آتش و اسکن) به همراه تنظیمات سخت‌گیرانه Solid Security (برای مدیریت دسترسی‌ها)، استاندارد طلایی است.


بهترین افزونه امنیتی برای سایت‌های شرکتی و خدماتی

سایت‌های شرکتی و خدماتی معمولاً مانند فروشگاه‌های اینترنتی با تراکنش‌های متعدد و سفارش‌های آنلاین درگیر نیستند؛ اما این موضوع به معنای کم‌اهمیت‌بودن امنیت آن‌ها نیست. این سایت‌ها اغلب شامل اطلاعات تماس، فرم‌های درخواست مشاوره، حساب‌های کاربری مدیران، محتوای اختصاصی و اطلاعات تجاری هستند. هک‌شدن یا از دسترس خارج‌شدن چنین سایتی می‌تواند اعتبار برند را کاهش دهد و باعث ازبین‌رفتن سرنخ‌های فروش شود.

بهترین افزونه امنیتی برای سایت‌های شرکتی و خدماتی

برای این نوع سایت‌ها، بهترین افزونه امنیتی لزوماً افزونه‌ای نیست که بیشترین امکانات را ارائه دهد؛ بلکه باید ابزاری باشد که در کنار محافظت مناسب، تنظیمات قابل‌مدیریت، مصرف منطقی منابع و سازگاری خوب با فرم‌ها و صفحه‌سازها داشته باشد.

بهترین انتخاب کلی: Wordfence Security

برای بیشتر سایت‌های شرکتی و خدماتی، Wordfence Security انتخابی کامل و قابل‌اعتماد است. این افزونه امکاناتی مانند فایروال، اسکن بدافزار، محدودسازی تلاش‌های ورود و احراز هویت دومرحله‌ای را در اختیار مدیر سایت قرار می‌دهد.

Wordfence برای سایت‌هایی مناسب‌تر است که:

  • در معرض ورودهای مشکوک و حملات مکرر قرار دارند؛
  • فرم‌های تماس، فرم درخواست مشاوره یا فرم ثبت‌نام دارند؛
  • چند مدیر یا نویسنده به پیشخوان دسترسی دارند؛
  • به گزارش‌های دقیق امنیتی و اسکن فایل‌های وردپرس نیاز دارند؛
  • می‌خواهند امنیت سایت را با یک افزونه جامع مدیریت کنند.

بااین‌حال، در سایت‌های اشتراکی یا سرورهای ضعیف، اسکن‌های سنگین Wordfence ممکن است مصرف منابع را افزایش دهد. بنابراین بهتر است زمان‌بندی اسکن و میزان مصرف منابع آن با ظرفیت هاست تنظیم شود.

انتخاب مناسب برای سخت‌سازی: Solid Security

اگر هدف اصلی شما افزایش امنیت ورود، مدیریت دسترسی‌ها و اعمال تنظیمات سخت‌گیرانه باشد، Solid Security می‌تواند گزینه مناسبی برای سایت‌های شرکتی و خدماتی باشد. این افزونه روی کاهش ریسک ورود غیرمجاز و اصلاح تنظیمات امنیتی رایج تمرکز دارد.

برخی قابلیت‌های کاربردی آن عبارت‌اند از:

  • محدودسازی تلاش‌های ناموفق برای ورود؛
  • فعال‌سازی احراز هویت دومرحله‌ای؛
  • بررسی آسیب‌پذیری‌های شناخته‌شده؛
  • ثبت و بررسی برخی فعالیت‌های کاربران؛
  • کمک به اجرای تنظیمات سخت‌سازی وردپرس.

Solid Security برای سایت‌هایی مناسب است که تعداد کاربران مدیریتی آن‌ها محدود است و مدیر سایت می‌خواهد تنظیمات امنیتی استاندارد را بدون درگیری با ابزارهای پیچیده اجرا کند.

انتخاب ساده و سبک‌تر برای سایت‌های معمولی: AIOS

All-In-One Security یا AIOS برای سایت‌های شرکتی کوچک و متوسط که به دنبال رابط کاربری ساده و امکانات پایه امنیتی هستند، انتخاب قابل‌بررسی‌ای است. این افزونه بخش‌هایی مانند امنیت ورود، فایروال، محدودسازی تلاش‌های ورود و تنظیمات سخت‌سازی را ارائه می‌کند.

AIOS می‌تواند برای سایت‌هایی مناسب باشد که:

  • بیشتر نقش معرفی خدمات یا برند را دارند؛
  • تعداد کاربران مدیریتی آن‌ها کم است؛
  • به تنظیمات امنیتی قابل‌فهم نیاز دارند؛
  • می‌خواهند وضعیت امنیت سایت را به‌صورت مرحله‌ای بهبود دهند.

البته پیش از انتخاب، باید بررسی کنید قابلیت موردنیاز شما در نسخه رایگان ارائه می‌شود یا به نسخه پولی افزونه وابسته است.

مقایسه سریع برای سایت‌های شرکتی و خدماتی

نیاز سایت گزینه پیشنهادی
امنیت جامع، فایروال و اسکن بدافزار Wordfence Security
سخت‌سازی ورود و مدیریت دسترسی‌ها Solid Security
تنظیمات ساده برای سایت‌های کوچک و متوسط AIOS
بررسی تغییرات و مانیتورینگ سلامت سایت Sucuri Security

نکات مهم برای امنیت سایت‌های شرکتی

انتخاب افزونه فقط یکی از اقدامات امنیتی است. برای محافظت بهتر از سایت‌های شرکتی و خدماتی، این موارد را هم اجرا کنید:

  • برای همه حساب‌های مدیر، رمز عبور قوی و احراز هویت دومرحله‌ای فعال کنید.
  • دسترسی کاربران را بر اساس نقش واقعی آن‌ها محدود کنید.
  • فرم‌های تماس و درخواست خدمات را به reCAPTCHA یا ابزار ضداسپم مجهز کنید.
  • هسته وردپرس، قالب و افزونه‌ها را به‌موقع به‌روزرسانی کنید.
  • افزونه‌ها و قالب‌های بلااستفاده یا نال‌شده را حذف کنید.
  • از سایت و پایگاه داده به‌صورت منظم نسخه پشتیبان تهیه کنید.
  • دسترسی به پیشخوان وردپرس را در صورت امکان با محدودیت‌های امنیتی بیشتری کنترل کنید.
  • گواهی SSL را فعال نگه دارید و از ارسال اطلاعات حساس از طریق اتصال ناامن جلوگیری کنید.
  • تنظیمات فایروال را با فرم‌ها، صفحه‌سازها و سرویس‌های مورد استفاده سایت آزمایش کنید تا ارسال فرم‌ها یا عملکرد سایت مختل نشود.

جمع‌بندی

برای بیشتر سایت‌های شرکتی و خدماتی، Wordfence Security بهترین انتخاب کلی است؛ زیرا فایروال، اسکن بدافزار و ابزارهای محافظت از ورود را در یک مجموعه ارائه می‌کند. اگر تمرکز شما بیشتر روی سخت‌سازی و کنترل دسترسی‌هاست، Solid Security گزینه مناسبی خواهد بود. برای سایت‌های ساده‌تر نیز AIOS می‌تواند تعادل خوبی میان امکانات، سادگی و مدیریت امنیت ایجاد کند.

در نهایت، افزونه امنیتی باید متناسب با منابع هاست، تعداد کاربران، نوع فرم‌ها، حساسیت اطلاعات و سطح تهدید سایت انتخاب شود؛ نه صرفاً بر اساس تعداد امکانات یا محبوبیت آن.


بهترین افزونه‌های امنیتی برای سایت‌های پرترافیک

در سایت‌های بزرگ، استراتژی ما از «امنیت داخلی وردپرس» به سمت «امنیت لبه (Edge Security)» تغییر می‌کند. یعنی به جای اینکه اجازه دهیم هکر به سایت برسد و بعد افزونه ما آن را مسدود کند، باید راه نفوذ را پیش از ورود به سرور ببندیم.

بهترین افزونه‌های امنیتی برای سایت‌های پرترافیک

۱. Wordfence Premium (نسخه پریمیوم؛ نه نسخه رایگان)

برای یک سایت پرترافیک، استفاده از نسخه رایگان Wordfence یک ریسک بزرگ است. در نسخه پریمیوم، شما به فیدهای لحظه‌ای (Real-time Threat Feeds) دسترسی دارید.

  • چرا برای سایت‌های بزرگ؟ این فیدها باعث می‌شوند فایروال سایت شما قبل از اینکه حملات جدیدی در دنیا شناسایی شود، آن را بلاک کند. همچنین نسخه پریمیوم فشار کمتری به دیتابیس می‌آورد چون تنظیمات بهینه‌تری دارد.
  • نکته حیاتی: اگر سایت شما بیش از حد سنگین است، باید قابلیت اسکن در زمان‌های پیک ترافیک را غیرفعال کرده و اسکن‌ها را به ساعات کم‌ترافیک (نیمه‌شب) موکول کنید.

۲. فایروال‌های ابری (Cloud WAF)؛ گزینه اجباری

اگر ترافیک سایت شما بسیار بالاست، هیچ افزونه‌ای به تنهایی کافی نیست. سایت‌های بزرگ حتماً باید از سرویس‌های WAF ابری استفاده کنند. این سرویس‌ها قبل از اینکه درخواستی به سرور شما برسد، آن را در شبکه خود (Cloud) بررسی و در صورت مخرب بودن، مسدود می‌کنند.

  • Cloudflare (WAF): بهترین گزینه برای سایت‌های پرترافیک. کلودفلر بار ترافیکی و حملات DDoS را قبل از رسیدن به سرور شما جذب و دفع می‌کند. این کار بارِ پردازشیِ سرور شما را به شدت کاهش می‌دهد.
  • Sucuri Firewall (Cloud): سرویس ابری Sucuri نیز یکی از بهترین‌های دنیا برای سایت‌های پرترافیک است. این سرویس دقیقاً همان کاری را می‌کند که نیاز دارید: حذف ترافیک مخرب در لایه ابری.

۴ استراتژی طلایی برای امنیت سایت‌های پرترافیک

اگر می‌خواهی این بخش از مقاله، مخاطب حرفه‌ای را جذب کند، این نکات تخصصی را حتماً اضافه کن:

  1. برون‌سپاری لاگ‌ها (Offloading Logs): سایت‌های پرترافیک دیتابیس بزرگی دارند. افزونه‌های امنیتی که تمام فعالیت‌های کاربران (لاگ‌ها) را در دیتابیس ذخیره می‌کنند، دیتابیس را منفجر می‌کنند! حتماً در تنظیمات افزونه، دوره زمانی نگهداری لاگ‌ها را کوتاه کنید (مثلاً ۷ روز) و مطمئن شوید لاگ‌ها روی دیتابیس سایت سنگینی نمی‌کنند.
  2. استفاده از کش (Caching) امن: مطمئن شوید افزونه امنیتی شما با افزونه‌های کش (مثل WP Rocket یا Perfmatters) تداخل ندارد. تداخل این دو می‌تواند سایت را برای کاربران واقعی هم کند یا از دسترس خارج کند.
  3. بهینه‌سازی دیتابیس برای افزونه امنیتی: اسکن‌های امنیتی نباید جداول بزرگ ووکامرس یا پست‌های سایت را کند کنند. همیشه از Indexing درست دیتابیس اطمینان حاصل کنید.
  4. تکیه بر DNS-level Protection: برای سایت‌های پرترافیک، همیشه لایه اول دفاعی باید Cloudflare باشد، نه افزونه وردپرسی. افزونه وردپرسی باید «لایه دوم» یا همان لایه مدیریت داخلی باشد.

مقایسه برای سایت‌های بزرگ

نیاز سایت ابزار پیشنهادی
دفاع اولیه در برابر DDoS Cloudflare (نسخه Pro یا Business)
کنترل جزئیات امنیتی در وردپرس Wordfence Premium
مانیتورینگ و مانیتورینگ سلامت Sucuri (سرویس ابری)

نتیجه‌گیری این بخش: برای یک سایت پرترافیک، «امنیت» یعنی «فیلتر کردن ترافیک قبل از رسیدن به سرور». اگر بودجه دارید، حتماً روی Cloudflare WAF سرمایه‌گذاری کنید و از Wordfence Premium به عنوان نگهبانِ داخلی استفاده کنید. تکیه کردنِ محض به یک افزونه، برای سایت‌های پربازدید، اشتباه استراتژیک است.


بهترین افزونه برای جلوگیری از هک وردپرس چیست؟

هیچ افزونه‌ای نمی‌تواند امنیت وردپرس را به‌صورت صددرصدی تضمین کند؛ اما یک افزونه امنیتی مناسب می‌تواند بسیاری از مسیرهای رایج حمله را شناسایی و مسدود کند. انتخاب بهترین افزونه به نوع سایت، میزان ترافیک، منابع سرور و سطح کنترل امنیتی موردنیاز بستگی دارد.

بهترین افزونه برای جلوگیری از هک وردپرس چیست؟

بهترین انتخاب برای بیشتر سایت‌ها: Wordfence Security

برای بیشتر سایت‌های وردپرسی، Wordfence Security یکی از کامل‌ترین گزینه‌ها برای جلوگیری از هک وردپرس است. این افزونه با استفاده از فایروال برنامه‌های وب، اسکنر بدافزار و ابزارهای محافظت از ورود، چندین لایه امنیتی در اختیار مدیر سایت قرار می‌دهد.

مهم‌ترین قابلیت‌های Wordfence عبارت‌اند از:

  • شناسایی و مسدودسازی بسیاری از درخواست‌های مخرب؛
  • اسکن فایل‌های وردپرس برای شناسایی بدافزار و تغییرات مشکوک؛
  • محدودکردن تلاش‌های ناموفق برای ورود؛
  • شناسایی افزونه‌ها و قالب‌های آسیب‌پذیر؛
  • فعال‌سازی احراز هویت دومرحله‌ای؛
  • نمایش گزارش ورودها و فعالیت‌های مشکوک؛
  • امکان مسدودسازی IPها و الگوهای حمله.

Wordfence برای سایت‌های محتوایی، شرکتی، آموزشی و فروشگاهی انتخاب مناسبی است. بااین‌حال، اسکن‌های این افزونه ممکن است در هاست‌های ضعیف منابع قابل‌توجهی مصرف کنند. بنابراین باید زمان‌بندی اسکن‌ها با میزان منابع سرور هماهنگ شود.

Solid Security؛ مناسب برای سخت‌سازی وردپرس

Solid Security بیشتر بر ایمن‌سازی تنظیمات وردپرس، محافظت از حساب‌های کاربری و کاهش ریسک ورود غیرمجاز تمرکز دارد. این افزونه می‌تواند برای مدیرانی مناسب باشد که می‌خواهند تنظیمات امنیتی رایج را از طریق یک رابط کاربری مشخص مدیریت کنند.

Solid Security در زمینه‌های زیر کاربرد دارد:

  • تقویت امنیت صفحه ورود؛
  • محدودسازی تلاش‌های ورود؛
  • فعال‌سازی احراز هویت دومرحله‌ای؛
  • کنترل سطح دسترسی کاربران؛
  • بررسی برخی آسیب‌پذیری‌های شناخته‌شده؛
  • اجرای تنظیمات سخت‌سازی برای کاهش سطح حمله.

اگر مهم‌ترین نگرانی شما سرقت حساب مدیر، حملات بروت‌فورس و تنظیمات نادرست دسترسی‌هاست، Solid Security می‌تواند گزینه مناسبی باشد.

AIOS؛ گزینه‌ای مناسب برای سایت‌های کوچک و متوسط

All-In-One Security یا AIOS برای سایت‌هایی که به امکانات پایه امنیتی و محیط مدیریتی ساده نیاز دارند، انتخاب قابل‌بررسی‌ای است. این افزونه ابزارهایی برای محافظت از ورود، فایروال، محدودسازی درخواست‌ها و سخت‌سازی وردپرس ارائه می‌کند.

AIOS برای سایت‌های معرفی خدمات، وبلاگ‌ها و کسب‌وکارهای کوچک مناسب است؛ به‌خصوص زمانی که مدیر سایت قصد دارد امنیت وردپرس را مرحله‌به‌مرحله بهبود دهد و به تنظیمات پیچیده نیاز ندارد.

آیا Wordfence به‌تنهایی از هک‌شدن جلوگیری می‌کند؟

خیر. افزونه امنیتی فقط یکی از لایه‌های دفاعی سایت است. حتی بهترین افزونه امنیتی نیز نمی‌تواند ضعف‌های ناشی از رمز عبور ضعیف، افزونه نال‌شده، هاست ناامن، به‌روزرسانی‌نشدن نرم‌افزارها یا خطاهای پیکربندی را به‌طور کامل جبران کند.

برای کاهش احتمال هک وردپرس، این اقدامات را هم انجام دهید:

  • هسته وردپرس، قالب و افزونه‌ها را به‌موقع به‌روزرسانی کنید.
  • افزونه‌ها و قالب‌های نال‌شده را به‌طور کامل حذف کنید.
  • برای حساب‌های مدیر از رمز عبور منحصربه‌فرد و احراز هویت دومرحله‌ای استفاده کنید.
  • تعداد کاربران دارای نقش مدیر را به حداقل برسانید.
  • افزونه‌ها و قالب‌های بلااستفاده را حذف کنید، نه اینکه فقط غیرفعال نگه دارید.
  • از ورود کاربران و مدیران از طریق شبکه‌های ناامن جلوگیری کنید.
  • برای سایت نسخه پشتیبان منظم و قابل‌بازیابی تهیه کنید.
  • گواهی SSL را فعال کنید و مطمئن شوید تمام صفحات با HTTPS بارگذاری می‌شوند.
  • فرم‌های ورود، تماس و ثبت‌نام را به ابزارهای ضداسپم مجهز کنید.
  • سطح دسترسی فایل‌ها و پوشه‌های وردپرس را به‌درستی تنظیم کنید.
  • گزارش‌های امنیتی را به‌صورت دوره‌ای بررسی کنید.

برای سایت‌های پرترافیک چه رویکردی مناسب است؟

در سایت‌های پرترافیک، بهتر است فقط به افزونه وردپرسی متکی نباشید. استفاده از فایروال ابری یا Cloud WAF مانند Cloudflare می‌تواند بسیاری از درخواست‌های مخرب، حملات DDoS و ترافیک غیرعادی را پیش از رسیدن به سرور فیلتر کند.

در این شرایط، ترکیب زیر می‌تواند رویکرد مناسبی باشد:

  • Cloudflare WAF برای فیلترکردن ترافیک در لایه شبکه؛
  • Wordfence یا Solid Security برای محافظت داخلی از وردپرس؛
  • پشتیبان‌گیری منظم برای بازیابی سریع سایت؛
  • مانیتورینگ سرور و بررسی لاگ‌ها برای شناسایی حملات پیچیده‌تر.

آیا نصب چند افزونه امنیتی بهتر است؟

معمولاً خیر. نصب هم‌زمان چند افزونه امنیتی که قابلیت‌های مشابهی مانند فایروال، اسکن فایل و محدودسازی ورود ارائه می‌کنند، ممکن است باعث تداخل، افزایش مصرف منابع، ایجاد هشدارهای اشتباه یا مسدودشدن کاربران واقعی شود.

بهتر است یک افزونه اصلی امنیتی انتخاب کنید و در کنار آن از ابزارهای مکمل مانند پشتیبان‌گیری، reCAPTCHA، SSL و WAF ابری استفاده کنید. پیش از فعال‌سازی قابلیت‌های فایروال نیز سازگاری آن با ووکامرس، فرم‌ها، APIها، درگاه پرداخت و افزونه‌های کش بررسی شود.

جمع‌بندی

اگر بخواهیم تنها یک گزینه را برای بیشتر سایت‌ها معرفی کنیم، Wordfence Security یکی از بهترین افزونه‌ها برای کاهش خطر هک وردپرس است؛ زیرا فایروال، اسکن بدافزار، محافظت از ورود و احراز هویت دومرحله‌ای را در یک مجموعه ارائه می‌دهد. برای سخت‌سازی تنظیمات و کنترل دسترسی‌ها، Solid Security گزینه مناسبی است و برای سایت‌های کوچک و متوسط با نیازهای پایه، AIOS می‌تواند انتخاب ساده‌تری باشد.

بااین‌حال، امنیت واقعی وردپرس به یک افزونه محدود نمی‌شود. به‌روزرسانی منظم، حذف افزونه‌های نال‌شده، رمز عبور قوی، پشتیبان‌گیری، SSL و استفاده از WAF در سایت‌های پرترافیک، در کنار افزونه امنیتی، نقش اصلی را در جلوگیری از هک وردپرس دارند.


مهم‌ترین قابلیت‌هایی که یک افزونه امنیتی وردپرس باید داشته باشد

یک افزونه امنیتی خوب فقط نباید «اسم امنیت» داشته باشد؛ باید واقعاً بتواند مسیرهای رایج حمله را پوشش دهد، بدون اینکه سایت را سنگین یا کاربران را کلافه کند.

مهم‌ترین قابلیت‌هایی که یک افزونه امنیتی وردپرس باید داشته باشد

اگر بخواهیم دقیق و کاربردی نگاه کنیم، یک افزونه امنیتی وردپرس باید چند قابلیت کلیدی را حتماً داشته باشد.

۱. فایروال وردپرس (Web Application Firewall)

فایروال یکی از مهم‌ترین بخش‌های هر افزونه امنیتی است. این قابلیت، درخواست‌های مشکوک را قبل از رسیدن به هسته وردپرس بررسی و در صورت نیاز مسدود می‌کند.

فایروال خوب باید بتواند:

  • حملات رایج مثل SQL Injection و XSS را شناسایی کند؛
  • درخواست‌های مشکوک از IPهای مخرب را مسدود کند؛
  • جلوی بسیاری از اسکن‌ها و ربات‌های مهاجم را بگیرد؛
  • با حداقل خطا، ترافیک واقعی را عبور دهد.

۲. اسکن بدافزار و فایل‌های آلوده

یک افزونه امنیتی حرفه‌ای باید بتواند فایل‌های هسته وردپرس، قالب‌ها و افزونه‌ها را اسکن کند و تغییرات مشکوک را گزارش دهد.

این قابلیت برای تشخیص موارد زیر ضروری است:

  • فایل‌های آلوده یا دست‌کاری‌شده؛
  • کدهای مخرب و تزریق‌شده؛
  • بک‌دورهای پنهان؛
  • تغییرات غیرعادی در فایل‌های اصلی وردپرس.

۳. محافظت در برابر حملات بروت‌فورس

حملات حدس رمز عبور، یکی از رایج‌ترین روش‌های هک وردپرس هستند. افزونه امنیتی باید بتواند تلاش‌های ناموفق ورود را محدود کند.

ویژگی‌های مهم در این بخش:

  • محدودسازی تعداد دفعات ورود ناموفق؛
  • قفل موقت IP یا کاربر مشکوک؛
  • ثبت لاگ تلاش‌های ورود؛
  • هشدار در صورت تکرار حملات.

۴. احراز هویت دومرحله‌ای

احراز هویت دومرحله‌ای یا 2FA، یکی از مؤثرترین روش‌ها برای افزایش امنیت حساب‌های مدیریتی است.

حتی اگر رمز عبور لو برود، مهاجم بدون مرحله دوم نمی‌تواند وارد سایت شود.

یک افزونه امنیتی خوب باید از این قابلیت برای:

  • مدیران سایت؛
  • ویرایشگرها؛
  • و در صورت نیاز سایر نقش‌های حساس

پشتیبانی کند.

۵. مانیتورینگ و ثبت لاگ فعالیت‌ها

یک افزونه امنیتی باید بتواند فعالیت‌های مهم سایت را ثبت کند تا در صورت بروز مشکل، مسیر حمله یا تغییرات مشکوک قابل‌ردیابی باشد.

لاگ‌های مهم شامل:

  • ورود و خروج کاربران؛
  • تغییر رمز عبور؛
  • نصب یا حذف افزونه‌ها؛
  • تغییر فایل‌ها؛
  • تلاش‌های ناموفق ورود؛
  • تغییرات در نقش کاربران.

۶. هشدار و اعلان امنیتی

امنیت فقط شناسایی تهدید نیست؛ اطلاع‌رسانی سریع هم اهمیت زیادی دارد.

افزونه امنیتی باید در صورت مشاهده اتفاقات مهم، به مدیر سایت هشدار دهد.

این اعلان‌ها می‌توانند شامل موارد زیر باشند:

  • ورود مشکوک؛
  • تغییر فایل‌ها؛
  • نصب افزونه ناشناس؛
  • چند تلاش ناموفق ورود؛
  • تشخیص بدافزار.

۷. قابلیت سخت‌سازی وردپرس

یک افزونه خوب باید به شما کمک کند تا تنظیمات امنیتی پایه وردپرس را تقویت کنید. این بخش معمولاً شامل مواردی مثل:

  • غیرفعال‌سازی ویرایش فایل از پیشخوان؛
  • تغییر یا محدودسازی آدرس ورود؛
  • مخفی‌سازی نسخه وردپرس؛
  • بستن برخی مسیرهای حساس؛
  • افزایش امنیت فایل‌های سیستمی.

۸. کنترل نقش‌ها و سطح دسترسی کاربران

در سایت‌هایی که چند نویسنده، مدیر یا اپراتور دارند، مدیریت دسترسی خیلی مهم است. افزونه امنیتی باید به شما کمک کند تا نقش کاربران را دقیق‌تر کنترل کنید.

این قابلیت برای جلوگیری از:

  • دسترسی بیش از حد کاربران؛
  • تغییرات ناخواسته در سایت؛
  • سوءاستفاده از حساب‌های کاربری داخلی

بسیار مهم است.

۹. پشتیبانی از reCAPTCHA یا ابزار ضداسپم

فرم‌های ورود، ثبت‌نام و تماس، یکی از دروازه‌های اصلی حمله و اسپم هستند.

افزونه امنیتی باید بتواند با reCAPTCHA یا ابزارهای مشابه یکپارچه شود.

این قابلیت از:

  • اسپم انبوه؛
  • ربات‌های ورود؛
  • ثبت‌نام‌های جعلی؛
  • حملات خودکار

جلوگیری می‌کند.

۱۰. مصرف منطقی منابع سرور

این مورد خیلی مهم است، مخصوصاً برای سایت‌های پرترافیک یا هاست‌های ضعیف.

افزونه امنیتی نباید آن‌قدر سنگین باشد که خودش تبدیل به مشکل شود.

یک افزونه خوب باید:

  • اسکن‌ها را بهینه انجام دهد؛
  • دیتابیس را بی‌دلیل سنگین نکند؛
  • با کش و افزونه‌های بهینه‌سازی تداخل شدید نداشته باشد؛
  • باعث کندی محسوس سایت نشود.

۱۱. سازگاری با ووکامرس و فرم‌سازها

اگر سایت شما فروشگاهی یا خدماتی است، افزونه امنیتی باید با ووکامرس، فرم‌سازها و درگاه‌های پرداخت سازگار باشد.

یک فایروال سخت‌گیر که فرم‌های پرداخت یا ارسال سفارش را مختل کند، عملاً دردسر جدید ایجاد کرده است.

پس باید بررسی شود که افزونه:

  • روی فرم‌های خرید و ثبت سفارش اثر منفی نگذارد؛
  • باعث خطای AJAX یا API نشود؛
  • با افزونه‌های صفحه‌ساز و فرم‌ساز سازگار باشد.

جمع‌بندی

به‌طور خلاصه، یک افزونه امنیتی وردپرس باید این ۵ ستون اصلی را داشته باشد:

  • فایروال مؤثر
  • اسکن بدافزار
  • محافظت در برابر بروت‌فورس
  • احراز هویت دومرحله‌ای
  • ثبت لاگ و هشدار امنیتی

اگر افزونه‌ای این قابلیت‌ها را در کنار مصرف بهینه منابع و سازگاری با سایت ارائه دهد، می‌تواند انتخاب مناسبی برای محافظت از وردپرس باشد.


Wordfence یا Sucuri؛ کدام بهتر است؟

انتخاب بین Wordfence و Sucuri به نوع سایت و سطح نیاز امنیتی شما بستگی دارد. این دو ابزار هر دو محبوب و معتبرند، اما فلسفه عملکردشان یکسان نیست.

Wordfence یا Sucuri؛ کدام بهتر است؟

Wordfence؛ مناسب برای امنیت داخلی وردپرس

Wordfence یک افزونه امنیتی قدرتمند برای خود وردپرس است.

این ابزار مستقیماً داخل سایت نصب می‌شود و امکاناتی مثل این موارد را ارائه می‌دهد:

  • فایروال وردپرس
  • اسکن بدافزار
  • محدودسازی تلاش‌های ورود
  • احراز هویت دومرحله‌ای
  • گزارش فعالیت‌های مشکوک

Wordfence برای سایت‌هایی مناسب است که می‌خواهند کنترل کامل امنیت داخل پیشخوان وردپرس را در اختیار داشته باشند.

اگر سایت شما محتوایی، شرکتی، آموزشی یا فروشگاهی متوسط است، Wordfence معمولاً انتخاب بسیار خوبی است.

Sucuri؛ مناسب برای امنیت ابری و لایه جلوی سرور

Sucuri بیشتر از اینکه فقط یک افزونه باشد، یک سرویس امنیتی ابری است.

مزیت اصلی آن این است که ترافیک مخرب را قبل از رسیدن به سرور فیلتر می‌کند.

مزایای مهم Sucuri:

  • کاهش فشار روی سرور
  • محافظت بهتر در برابر حملات DDoS
  • فیلتر ترافیک مخرب در لایه ابری
  • مناسب برای سایت‌های پرترافیک
  • مانیتورینگ و پاک‌سازی امنیتی

اگر سایت شما بازدید بالا دارد یا در معرض حملات جدی‌تر است، Sucuri می‌تواند از Wordfence مناسب‌تر باشد؛ چون دفاع را از بیرون سایت آغاز می‌کند، نه داخل وردپرس.

مقایسه سریع

نیاز سایت گزینه بهتر
امنیت کامل داخل وردپرس Wordfence
فیلتر حملات قبل از رسیدن به سرور Sucuri
سایت‌های متوسط و معمولی Wordfence
سایت‌های پرترافیک یا حساس Sucuri

جمع‌بندی

اگر بخواهیم ساده بگوییم:

  • Wordfence برای امنیت داخلی و مدیریت مستقیم در وردپرس بهتر است.
  • Sucuri برای امنیت ابری و محافظت لایه‌ای در سایت‌های بزرگ بهتر عمل می‌کند.

پس پاسخ نهایی این است:

برای بیشتر سایت‌ها Wordfence انتخاب بهتری است؛ اما برای سایت‌های پرترافیک و حساس، Sucuri برتری دارد.


Wordfence یا Solid Security؛ کدام افزونه را انتخاب کنیم؟

این یکی از رایج‌ترین سوال‌هایی است که مدیران سایت هنگام انتخاب افزونه امنیتی با آن روبه‌رو می‌شوند. هر دو افزونه امن و معتبرند، اما تمرکز و سبک کارشان با یکدیگر متفاوت است. انتخاب درست به این بستگی دارد که سایت شما با چه تهدیدی بیشتر درگیر است و چه سطحی از کنترل را می‌خواهید.

Wordfence یا Solid Security؛ کدام افزونه را انتخاب کنیم؟

نگاه کلی به هر دو افزونه

  • Wordfence یک افزونه امنیتی جامع است که دغدغه اصلی‌اش «دفاع فعال» است؛ یعنی فایروال، اسکن بدافزار و مسدودسازی حملات به‌صورت لحظه‌ای.
  • Solid Security (با نام قبلی iThemes Security) بیشتر روی «سخت‌سازی وردپرس» و «کاهش سطح حمله» تمرکز دارد؛ یعنی سد کردن مسیرهایی که مهاجم معمولاً از آن‌ها وارد می‌شود.

به همین دلیل، مقایسه این دو درست مثل مقایسه یک «نگهبانِ همیشه بیدار» با یک «معمارِ مستحکم» است. هر دو به امنیت کمک می‌کنند، اما از دو زاویه متفاوت.

Wordfence چه زمانی انتخاب بهتری است؟

اگر نیاز اصلی شما تشخیص و دفع حملات جاری است، Wordfence انتخاب برتری است. این افزونه برای سایت‌هایی مناسب است که:

  • در معرض اسکن‌ها، ورودهای مشکوک و بدافزار قرار دارند؛
  • فرم‌های ورود، ثبت‌نام یا تماس زیادی دارند؛
  • می‌خواهند به‌صورت لحظه‌ای ترافیک مخرب را مسدود کنند؛
  • به اسکن منظم فایل‌ها و گزارش دقیق نیاز دارند؛
  • چند مدیر دارند و محافظت قوی از حساب‌ها برایشان اولویت است؛

مشخصه اصلی Wordfence، فایروال مبتنی بر قوانین و بانک اطلاعاتی تهدیدهای به‌روز است که باعث می‌شود حملات شناخته‌شده را پیش از رسیدن به هسته وردپرس مسدود کند.

Solid Security چه زمانی انتخاب بهتری است؟

اگر هدف شما جلوگیری از ورود مهاجم از همان ابتداست و به دنبال تنظیمات امنیتی استاندارد و قابل‌مدیریت هستید، Solid Security انتخاب مناسبی است. این افزونه برای سایت‌هایی مفید است که:

  • تعداد کاربران مدیریتی محدودی دارند؛
  • می‌خواهند ورود کاربران را محدود و امن‌تر کنند؛
  • به دنبال سخت‌گیری در تنظیمات پیشخوان و پوشه‌ها هستند؛
  • قصد دارند با یک رابط کاربری ساده، امنیت را مرحله‌به‌مرحله بهبود دهند؛
  • به ابزارهای کنترل دسترسی و احراز هویت دومرحله‌ای نیاز دارند.

نقطه قوت Solid Security، تقویت نقاط ضعف پیکربندی وردپرس است؛ چیزهایی که معمولاً بدون یک افزونه امنیتی، فراموش می‌شوند.

مقایسه سریع

نیاز سایت گزینه مناسب‌تر
دفاع فعال، فایروال و اسکن بدافزار Wordfence
سخت‌سازی تنظیمات و کنترل دسترسی Solid Security
سایت‌های پر خطر حمله و بدافزار Wordfence
سایت‌های با کاربران مدیریتی محدود Solid Security
امنیت جامع همه‌جانبه Wordfence
رابط کاربری ساده و سبک‌تر Solid Security

جمع‌بندی

پاسخ روشن به این سوال بستگی دارد:

  • اگر می‌خواهید سایت شما در برابر حملات فعال و بدافزار محافظت شود، Wordfence گزینه بهتری است؛
  • اما اگر هدف اصلی شما سخت‌سازی ورود و کاهش سطح حمله با تنظیمات ساده و سبک است، Solid Security انتخاب مناسب‌تری خواهد بود.

اگر بودجه و منابع اجازه می‌دهد، می‌توانید از Wordfence به‌عنوان لایه تشخیص و دفاع فعال و از Solid Security برای بهبود تنظیمات امنیتی پایه استفاده کنید. فقط توجه داشته باشید که فعال‌سازی هم‌زمان قابلیت‌های مشابه در هر دو (مثل محدودسازی تلاش ورود یا فایروال) می‌تواند باعث تداخل و مسدودشدن کاربران واقعی شود. بنابراین در صورت استفاده هم‌زمان، حتماً نقش هر کدام را مشخص کنید تا کار تکراری انجام ندهند.


اشتباهات رایج در استفاده از افزونه‌های امنیتی وردپرس

نصب یک افزونه امنیتی به‌تنهایی به معنای ایمن‌شدن کامل سایت نیست. بسیاری از مشکلات امنیتی نه به دلیل نبود ابزار، بلکه به علت پیکربندی نادرست، انتخاب افزونه نامناسب یا بی‌توجهی به اقدامات پایه ایجاد می‌شوند. در ادامه، رایج‌ترین اشتباهاتی را بررسی می‌کنیم که ممکن است امنیت، سرعت یا دسترسی‌پذیری سایت وردپرسی را تحت‌تأثیر قرار دهند.

اشتباهات رایج در استفاده از افزونه‌های امنیتی وردپرس

۱. نصب هم‌زمان چند افزونه امنیتی مشابه

یکی از رایج‌ترین اشتباهات، نصب چند افزونه امنیتی با قابلیت‌های تکراری است. برای مثال، فعال‌کردن هم‌زمان فایروال، محدودسازی تلاش ورود و اسکن دوره‌ای در چند افزونه می‌تواند باعث بروز مشکلات زیر شود:

  • افزایش مصرف CPU و RAM؛
  • کندشدن پیشخوان و صفحات سایت؛
  • ثبت هشدارهای تکراری یا اشتباه؛
  • مسدودشدن کاربران واقعی؛
  • ایجاد تداخل در ورود، ثبت‌نام یا ارسال فرم‌ها.

معمولاً بهتر است یک افزونه امنیتی اصلی انتخاب کنید و ابزارهای مکمل را فقط برای نیازهای مشخص، مانند پشتیبان‌گیری یا فعال‌سازی CAPTCHA، به کار ببرید. اگر از دو ابزار امنیتی استفاده می‌کنید، قابلیت‌های مشترک مانند فایروال و محدودسازی ورود را در یکی از آن‌ها غیرفعال کنید.

۲. فعال‌کردن همه تنظیمات بدون بررسی اثر آن‌ها

بسیاری از افزونه‌های امنیتی پس از نصب، مجموعه‌ای از پیشنهادهای سخت‌گیرانه ارائه می‌کنند. فعال‌کردن همه این گزینه‌ها بدون شناخت عملکردشان ممکن است بخشی از سایت را از کار بیندازد.

برخی تنظیمات می‌توانند روی موارد زیر اثر بگذارند:

  • REST API و درخواست‌های AJAX؛
  • ورود و ثبت‌نام کاربران؛
  • ووکامرس و فرایند پرداخت؛
  • فرم‌های تماس و درخواست مشاوره؛
  • صفحه‌سازهایی مانند Elementor؛
  • وب‌هوک‌ها و ارتباط افزونه‌ها با سرویس‌های خارجی.

بهتر است تغییرات امنیتی را مرحله‌به‌مرحله اعمال کنید و پس از هر تغییر، ورود کاربران، ارسال فرم‌ها، جست‌وجو، پرداخت و سایر فرایندهای مهم سایت را آزمایش کنید.

۳. بی‌توجهی به مصرف منابع سرور

اسکن بدافزار، ثبت لاگ فعالیت‌ها و بررسی لحظه‌ای درخواست‌ها می‌تواند در بعضی افزونه‌ها منابع قابل‌توجهی مصرف کند. این موضوع در هاست‌های اشتراکی یا سایت‌های پرترافیک اهمیت بیشتری دارد.

برای کاهش فشار روی سرور:

  • اسکن‌ها را در ساعات کم‌ترافیک زمان‌بندی کنید؛
  • دوره نگهداری لاگ‌ها را محدود کنید؛
  • گزارش‌های غیرضروری را غیرفعال کنید؛
  • مصرف CPU، RAM و زمان اجرای درخواست‌ها را بررسی کنید؛
  • در سایت‌های بزرگ، از WAF ابری برای فیلترکردن ترافیک مخرب استفاده کنید.

افزونه امنیتی نباید به عاملی برای کندشدن سایت یا افزایش خطاهای سرور تبدیل شود.

۴. اعتماد کامل به نسخه رایگان یا تنظیمات پیش‌فرض

نسخه رایگان برخی افزونه‌ها ممکن است همه قابلیت‌های موردنیاز، مانند قوانین لحظه‌ای فایروال یا پشتیبانی کامل را ارائه ندهد. از طرف دیگر، تنظیمات پیش‌فرض نیز معمولاً برای همه سایت‌ها بهینه نیستند.

پیش از انتخاب یا پیکربندی افزونه، این موارد را بررسی کنید:

  • قابلیت‌های واقعی نسخه رایگان و پولی؛
  • زمان به‌روزرسانی قوانین امنیتی؛
  • سازگاری با نسخه وردپرس و PHP؛
  • میزان مصرف منابع؛
  • کیفیت مستندات و پشتیبانی؛
  • امکان بازیابی تنظیمات در صورت بروز مشکل.

انتخاب نسخه پولی باید بر اساس نیاز واقعی و سطح ریسک سایت انجام شود، نه صرفاً بر اساس تبلیغات.

۵. نادیده‌گرفتن به‌روزرسانی افزونه امنیتی

افزونه امنیتی نیز مانند سایر اجزای وردپرس ممکن است آسیب‌پذیری داشته باشد. نصب آن بدون به‌روزرسانی منظم، یک تصور کاذب از امنیت ایجاد می‌کند.

به‌روزرسانی‌ها ممکن است شامل موارد زیر باشند:

  • اصلاح آسیب‌پذیری‌های خود افزونه؛
  • اضافه‌شدن قوانین شناسایی تهدیدهای جدید؛
  • بهبود سازگاری با نسخه‌های جدید وردپرس و PHP؛
  • رفع خطاهای عملکردی و امنیتی.

بهتر است قبل از به‌روزرسانی‌های مهم، از سایت نسخه پشتیبان تهیه کنید و پس از آن عملکرد سایت را بررسی کنید.

۶. فعال‌کردن مسدودسازی بیش‌ازحد

تنظیمات بسیار سخت‌گیرانه ممکن است IP کاربران واقعی، مدیران، موتورهای جست‌وجو یا سرویس‌های ضروری را اشتباه مسدود کند. این مشکل در سایت‌هایی که کاربران زیادی دارند یا از سرویس‌های خارجی استفاده می‌کنند، شایع‌تر است.

پیش از مسدودسازی گسترده، موارد زیر را بررسی کنید:

  • لاگ‌های امنیتی و دلیل مسدودشدن؛
  • IPهای مورداعتماد مدیران؛
  • درخواست‌های موتورهای جست‌وجو؛
  • سرویس‌های پرداخت و پیامک؛
  • وب‌هوک‌ها و APIهای ضروری.

همچنین حتماً یک راه دسترسی جایگزین برای مدیر سایت در نظر بگیرید تا در صورت قفل‌شدن حساب، امکان بازیابی وجود داشته باشد.

۷. نداشتن نسخه پشتیبان مستقل

افزونه امنیتی جایگزین پشتیبان‌گیری نیست. اگر فایل‌های سایت حذف شوند، پایگاه داده آسیب ببیند یا مهاجم دسترسی مدیریتی پیدا کند، بدون یک نسخه پشتیبان سالم ممکن است بازیابی سایت دشوار یا غیرممکن شود.

نسخه‌های پشتیبان باید:

  • به‌صورت منظم تهیه شوند؛
  • خارج از همان سرور نگهداری شوند؛
  • شامل فایل‌ها و پایگاه داده باشند؛
  • قابل‌بازیابی آزمایش‌شده باشند؛
  • برای مدت مناسب نگهداری شوند.

داشتن فایل پشتیبان بدون آزمایش فرایند بازیابی، تضمین کاملی برای بازگشت سایت نیست.

۸. استفاده از افزونه یا قالب نال‌شده

افزونه‌ها و قالب‌های نال‌شده یکی از پرخطرترین منابع آلودگی وردپرس هستند. این فایل‌ها ممکن است شامل بک‌دور، کدهای مخرب، اسکریپت سرقت اطلاعات یا دسترسی پنهان برای مهاجم باشند.

حتی اگر یک افزونه امنیتی چنین کدی را شناسایی کند، همیشه نمی‌تواند آثار آن را به‌طور کامل پاک‌سازی کند. بنابراین باید افزونه‌ها و قالب‌ها را از منابع معتبر تهیه و فایل‌های نال‌شده را از سایت حذف کنید.

۹. بی‌توجهی به امنیت حساب‌های مدیریتی

بسیاری از حملات از طریق حساب مدیر انجام می‌شوند، نه از طریق نقص پیچیده در کد. استفاده از نام کاربری قابل‌حدس، رمز عبور تکراری یا نداشتن احراز هویت دومرحله‌ای، ریسک نفوذ را افزایش می‌دهد.

برای کاهش این ریسک:

  • از رمز عبور منحصربه‌فرد استفاده کنید؛
  • احراز هویت دومرحله‌ای را فعال کنید؛
  • حساب‌های قدیمی و بلااستفاده را حذف کنید؛
  • نقش کاربران را حداقلی تعیین کنید؛
  • فعالیت حساب‌های مدیریتی را بررسی کنید.

۱۰. نادیده‌گرفتن امنیت هاست و سرور

افزونه امنیتی فقط در محدوده وردپرس فعالیت می‌کند و نمی‌تواند مشکلات زیرساختی را به‌طور کامل برطرف کند. هاست ناامن، نسخه قدیمی PHP، تنظیمات نادرست فایل‌ها یا دسترسی ضعیف به حساب میزبانی می‌تواند کل سایت را در معرض خطر قرار دهد.

امنیت سایت باید شامل این بخش‌ها نیز باشد:

  • انتخاب شرکت میزبانی معتبر؛
  • استفاده از نسخه پشتیبانی‌شده PHP؛
  • فعال‌بودن SSL؛
  • حفاظت از حساب هاست و FTP؛
  • محدودسازی دسترسی فایل‌ها؛
  • بررسی لاگ‌های سرور؛
  • استفاده از WAF یا CDN مناسب در سایت‌های پرترافیک.

جمع‌بندی

رایج‌ترین اشتباه در امنیت وردپرس این است که مدیر سایت، نصب افزونه را پایان کار بداند. افزونه امنیتی زمانی مؤثر است که به‌درستی انتخاب و پیکربندی شود و در کنار آن، به‌روزرسانی منظم، پشتیبان‌گیری، رمز عبور قوی، حذف فایل‌های نال‌شده و امنیت هاست نیز جدی گرفته شود.

برای بیشتر سایت‌ها، انتخاب یک افزونه امنیتی اصلی، فعال‌سازی تدریجی قابلیت‌ها و بررسی منظم گزارش‌ها رویکرد مناسبی است. در سایت‌های پرترافیک نیز بهتر است افزونه وردپرسی با یک WAF ابری ترکیب شود تا بخشی از ترافیک مخرب پیش از رسیدن به سرور فیلتر شود.


چگونه امنیت وردپرس را بدون افزونه امنیتی افزایش دهیم؟

افزونه‌های امنیتی می‌توانند بسیاری از فرایندهای محافظتی را ساده کنند؛ اما برای افزایش امنیت وردپرس، همیشه به نصب یک افزونه اختصاصی نیاز ندارید. با اجرای صحیح تنظیمات پایه در وردپرس، هاست و حساب‌های کاربری می‌توان بخش قابل‌توجهی از ریسک‌های رایج مانند حملات بروت‌فورس، سوءاستفاده از دسترسی‌ها، آلودگی فایل‌ها و سرقت اطلاعات ورود را کاهش داد.

چگونه امنیت وردپرس را بدون افزونه امنیتی افزایش دهیم؟

البته حذف افزونه امنیتی به معنای بی‌نیازی از فایروال، پایش امنیتی یا بررسی منظم سایت نیست. در سایت‌های پرترافیک یا حساس، استفاده از WAF ابری، مانیتورینگ سرور و پشتیبان‌گیری مستقل همچنان اهمیت زیادی دارد.

۱. استفاده از آخرین نسخه وردپرس، قالب و افزونه‌ها

بسیاری از حملات از آسیب‌پذیری‌های شناخته‌شده در نسخه‌های قدیمی وردپرس، قالب‌ها و افزونه‌ها استفاده می‌کنند. بنابراین به‌روزرسانی منظم یکی از مؤثرترین اقدامات امنیتی است.

برای مدیریت بهتر به‌روزرسانی‌ها:

  • هسته وردپرس را به نسخه پشتیبانی‌شده ارتقا دهید.
  • قالب و افزونه‌ها را فقط از منابع معتبر دریافت کنید.
  • افزونه‌ها و قالب‌های بلااستفاده را به‌طور کامل حذف کنید.
  • پیش از به‌روزرسانی‌های مهم، نسخه پشتیبان تهیه کنید.
  • پس از به‌روزرسانی، ورود، فرم‌ها، ووکامرس و بخش‌های مهم سایت را آزمایش کنید.

صرفاً غیرفعال‌کردن یک افزونه کافی نیست؛ فایل‌های آن همچنان ممکن است در سایت باقی بمانند و در صورت وجود آسیب‌پذیری، خطر ایجاد کنند.

۲. انتخاب رمز عبور قوی و فعال‌سازی احراز هویت دومرحله‌ای

حساب‌های مدیریتی یکی از مهم‌ترین اهداف مهاجمان هستند. برای هر حساب مدیر، رمز عبوری طولانی، تصادفی و منحصربه‌فرد انتخاب کنید و از استفاده مجدد یک رمز در سایت‌ها یا سرویس‌های مختلف خودداری کنید.

همچنین در صورت پشتیبانی هاست یا سرویس‌های جانبی، احراز هویت دومرحله‌ای را برای موارد زیر فعال کنید:

  • حساب مدیریت وردپرس؛
  • پنل هاست؛
  • حساب FTP یا SFTP؛
  • ایمیل مدیر سایت؛
  • سرویس‌های CDN و DNS.

احراز هویت دومرحله‌ای باید برای همه حساب‌های دارای دسترسی حساس فعال شود، نه فقط حساب مدیر اصلی.

۳. کاهش تعداد کاربران دارای نقش مدیر

هر حساب مدیر، یک نقطه ورود احتمالی به سایت است. فقط کاربرانی را در نقش مدیر قرار دهید که واقعاً به دسترسی کامل نیاز دارند.

برای سایر کاربران از نقش‌های محدودتر مانند نویسنده، ویرایشگر یا نقش سفارشی استفاده کنید. همچنین:

  • حساب‌های قدیمی و بلااستفاده را حذف کنید.
  • دسترسی پیمانکاران و فریلنسرها را پس از پایان همکاری لغو کنید.
  • برای هر فرد یک حساب جداگانه بسازید.
  • از استفاده مشترک چند نفر از یک حساب مدیریتی خودداری کنید.
  • فعالیت حساب‌های حساس را دوره‌ای بررسی کنید.

این کار باعث می‌شود در صورت بروز مشکل، شناسایی منبع تغییرات نیز ساده‌تر باشد.

۴. محافظت از صفحه ورود وردپرس

حتی بدون افزونه امنیتی می‌توان دسترسی به صفحه ورود را تا حدی محدود کرد. یکی از روش‌های مناسب، اعمال محدودیت در سطح سرور یا استفاده از WAF است.

اقدامات قابل‌اجرا عبارت‌اند از:

  • محدودسازی درخواست‌های تکراری به صفحه ورود؛
  • استفاده از CAPTCHA یا ابزارهای ضدربات؛
  • محدودکردن دسترسی به پیشخوان بر اساس IP، در صورت ثابت‌بودن IP مدیران؛
  • فعال‌سازی ورود از طریق HTTPS؛
  • غیرفعال‌کردن نام کاربری‌های قابل‌حدس مانند admin;
  • بررسی منظم تلاش‌های ناموفق ورود.

تغییر آدرس ورود وردپرس به‌تنهایی راهکار امنیتی کاملی نیست و نباید جایگزین رمز عبور قوی، محدودسازی درخواست‌ها و احراز هویت دومرحله‌ای شود.

۵. فعال‌سازی SSL و استفاده اجباری از HTTPS

گواهی SSL باعث رمزنگاری ارتباط بین مرورگر کاربر و سرور می‌شود و از شنود اطلاعات ورود، فرم‌ها و داده‌های حساس جلوگیری می‌کند.

پس از فعال‌سازی SSL:

  • آدرس سایت و وردپرس را روی https:// تنظیم کنید.
  • تمام منابع و تصاویر را از طریق HTTPS بارگذاری کنید.
  • ریدایرکت HTTP به HTTPS را به‌درستی انجام دهید.
  • وضعیت گواهی را پیش از پایان اعتبار بررسی کنید.
  • کوکی‌های حساس را با گزینه‌های امنیتی مناسب تنظیم کنید.

استفاده از HTTPS به‌تنهایی سایت را در برابر هک ایمن نمی‌کند، اما برای امنیت ورود کاربران و انتقال اطلاعات ضروری است.

۶. حذف افزونه‌ها و قالب‌های نال‌شده

قالب‌ها و افزونه‌های نال‌شده ممکن است شامل بک‌دور، کدهای مخرب، اسکریپت سرقت اطلاعات یا دسترسی مدیریتی پنهان باشند. حتی اگر سایت در ظاهر بدون مشکل کار کند، وجود چنین فایل‌هایی می‌تواند در آینده به آلودگی یا تغییر محتوای سایت منجر شود.

قالب و افزونه‌ها را از مخزن رسمی وردپرس، وب‌سایت توسعه‌دهنده یا فروشگاه معتبر تهیه کنید. همچنین فایل‌های ناشناس موجود در پوشه‌های wp-content و فایل‌های PHP غیرضروری را بدون بررسی حذف نکنید؛ ابتدا منشأ و کاربرد آن‌ها را مشخص کنید.

۷. تنظیم صحیح سطح دسترسی فایل‌ها و پوشه‌ها

سطح دسترسی نادرست می‌تواند امکان تغییر فایل‌های وردپرس یا بارگذاری کد مخرب را افزایش دهد. تنظیمات دقیق به سرور و روش میزبانی بستگی دارد، اما معمولاً باید:

  • دسترسی نوشتن را فقط به بخش‌های ضروری محدود کنید.
  • فایل‌های اصلی وردپرس را برای کاربران غیرضروری غیرقابل‌نوشتن نگه دارید.
  • از دسترسی عمومی به فایل‌های حساس جلوگیری کنید.
  • فایل پیکربندی وردپرس را به‌درستی محافظت کنید.
  • دسترسی FTP را به SFTP یا روش‌های امن‌تر منتقل کنید.

تغییر سطح دسترسی بدون شناخت ساختار هاست ممکن است باعث ازکارافتادن به‌روزرسانی‌ها یا آپلود فایل‌ها شود؛ بنابراین این کار باید با هماهنگی مدیر سرور انجام شود.

۸. محافظت از فایل wp-config.php

فایل wp-config.php شامل اطلاعات اتصال وردپرس به پایگاه داده و کلیدهای امنیتی سایت است. این فایل باید خارج از دسترس عمومی قرار داشته باشد و اطلاعات آن در اختیار افراد غیرمجاز نباشد.

برای محافظت بهتر:

  • از نمایش محتوای این فایل توسط وب‌سرور جلوگیری کنید.
  • اطلاعات اتصال پایگاه داده را در اختیار افراد غیرضروری قرار ندهید.
  • کلیدهای امنیتی وردپرس را در صورت احتمال افشای اطلاعات تغییر دهید.
  • دسترسی فایل را مطابق تنظیمات امن سرور محدود کنید.
  • از نگهداری نسخه‌های پشتیبان این فایل در مسیرهای عمومی خودداری کنید.

۹. استفاده از WAF یا CDN ابری

اگرچه WAF ابری افزونه وردپرسی محسوب نمی‌شود، اما یکی از بهترین روش‌ها برای افزایش امنیت بدون نصب افزونه امنیتی است. سرویس‌هایی مانند Cloudflare می‌توانند بخشی از درخواست‌های مخرب، ربات‌ها و حملات DDoS را پیش از رسیدن به سرور فیلتر کنند.

WAF ابری می‌تواند برای موارد زیر مفید باشد:

  • محدودسازی درخواست‌های بیش‌ازحد؛
  • کاهش اثر حملات DDoS؛
  • فیلترکردن برخی الگوهای رایج حمله؛
  • ایجاد قوانین اختصاصی برای مسیرهای حساس؛
  • کاهش بار ترافیک مخرب روی سرور.

تنظیمات WAF باید با دقت انجام شود تا کاربران واقعی، موتورهای جست‌وجو، درگاه پرداخت، APIها و سرویس‌های ضروری به اشتباه مسدود نشوند.

۱۰. تهیه نسخه پشتیبان مستقل و آزمایش بازیابی

پشتیبان‌گیری یکی از مهم‌ترین بخش‌های امنیت است؛ زیرا حتی با وجود اقدامات پیشگیرانه، احتمال خطای انسانی، خرابی سرور یا نفوذ کاملاً از بین نمی‌رود.

نسخه پشتیبان مناسب باید:

  • شامل فایل‌های وردپرس و پایگاه داده باشد؛
  • در محلی جدا از سرور اصلی نگهداری شود؛
  • به‌صورت منظم و خودکار تهیه شود؛
  • چند نسخه قبلی را حفظ کند؛
  • فرایند بازیابی آن به‌صورت دوره‌ای آزمایش شود.

پشتیبان ذخیره‌شده روی همان هاست، در صورت آلوده‌شدن یا ازبین‌رفتن سرور، ممکن است قابل‌استفاده نباشد.

۱۱. غیرفعال‌کردن قابلیت‌های غیرضروری

هر قابلیت فعال در سایت می‌تواند سطح حمله را افزایش دهد. قابلیت‌هایی را که کاربردی ندارند، پس از بررسی غیرفعال کنید؛ ازجمله:

  • ویرایش فایل از داخل پیشخوان؛
  • ثبت‌نام عمومی کاربران، در صورت بی‌نیازی سایت؛
  • XML-RPC، در صورت استفاده‌نشدن توسط سرویس‌های ضروری؛
  • REST API برای کاربران غیرمجاز، با توجه به نیاز سایت؛
  • افزونه‌ها و سرویس‌های آزمایشی؛
  • حساب‌های قدیمی و دسترسی‌های موقت.

در مورد XML-RPC و REST API باید احتیاط کرد؛ زیرا برخی اپلیکیشن‌ها، اتصال‌های خارجی، ووکامرس یا ابزارهای مدیریتی ممکن است به آن‌ها نیاز داشته باشند. پیش از غیرفعال‌سازی، وابستگی‌های سایت را بررسی کنید.

۱۲. بررسی منظم سلامت سایت و لاگ‌های سرور

بدون افزونه امنیتی نیز باید وضعیت سایت را به‌طور دوره‌ای بررسی کنید. تغییرات غیرمنتظره در فایل‌ها، کاربران، ریدایرکت‌ها، حجم ترافیک یا درخواست‌های سرور می‌تواند نشانه‌ای از حمله باشد.

موارد مهم برای بررسی عبارت‌اند از:

  • کاربران جدید و تغییر نقش کاربران؛
  • فایل‌های تازه ایجادشده در wp-content;
  • تغییرات غیرمنتظره در قالب یا فایل‌های اصلی؛
  • خطاهای ورود در لاگ سرور؛
  • افزایش ناگهانی مصرف CPU و RAM؛
  • ریدایرکت‌های ناشناخته؛
  • هشدارهای Google Search Console درباره بدافزار یا صفحات هک‌شده.

برای سایت‌های حرفه‌ای، استفاده از سرویس مانیتورینگ آپتایم، بررسی لاگ وب‌سرور و اسکن مستقل دوره‌ای نیز توصیه می‌شود.

جمع‌بندی

افزایش امنیت وردپرس بدون افزونه امنیتی امکان‌پذیر است، اما به اجرای منظم چند اقدام در لایه‌های مختلف نیاز دارد. به‌روزرسانی نرم‌افزارها، رمز عبور قوی، احراز هویت دومرحله‌ای، محدودسازی دسترسی‌ها، حذف افزونه‌های نال‌شده، تنظیم صحیح سرور، پشتیبان‌گیری و استفاده از WAF ابری، مهم‌ترین این اقدامات هستند.

برای سایت‌های کوچک و کم‌ریسک، همین اقدامات می‌توانند سطح امنیت را به‌طور محسوسی افزایش دهند. بااین‌حال، سایت‌های فروشگاهی، پرترافیک یا دارای اطلاعات حساس بهتر است علاوه بر این موارد، از مانیتورینگ حرفه‌ای، WAF ابری و ارزیابی دوره‌ای امنیت نیز استفاده کنند.


بهترین ترکیب برای امنیت کامل وردپرس چیست؟

هیچ ترکیبی نمی‌تواند امنیت وردپرس را به‌صورت صددرصدی تضمین کند؛ اما با ایجاد چند لایه دفاعی می‌توان احتمال نفوذ، آلودگی، سرقت اطلاعات و ازکارافتادن سایت را به میزان قابل‌توجهی کاهش داد. امنیت مؤثر وردپرس فقط به نصب یک افزونه محدود نمی‌شود و باید از حساب‌های کاربری تا سرور، شبکه، فایل‌ها و نسخه‌های پشتیبان را پوشش دهد.

بهترین ترکیب برای امنیت کامل وردپرس چیست؟

بهترین ترکیب امنیتی برای هر سایت به نوع کسب‌وکار، میزان ترافیک، تعداد کاربران، منابع سرور و حساسیت اطلاعات بستگی دارد.

لایه اول: انتخاب هاست و زیرساخت امن

امنیت باید از زیرساخت آغاز شود. اگر سرور یا حساب میزبانی ناامن باشد، حتی بهترین افزونه امنیتی نیز نمی‌تواند از سایت به‌طور کامل محافظت کند.

برای زیرساخت مناسب، این موارد را بررسی کنید:

  • استفاده از شرکت میزبانی معتبر؛
  • پشتیبانی از نسخه‌های به‌روز و پایدار PHP؛
  • فعال‌بودن SSL و استفاده کامل از HTTPS؛
  • جداسازی حساب‌های میزبانی در صورت میزبانی چند سایت؛
  • استفاده از SFTP یا SSH به‌جای FTP معمولی؛
  • تنظیم صحیح سطح دسترسی فایل‌ها و پوشه‌ها؛
  • فعال‌سازی احراز هویت دومرحله‌ای برای پنل هاست؛
  • بررسی لاگ‌های سرور و هشدارهای امنیتی.

هاست ارزان و نامطمئن می‌تواند خطر نفوذ، آلودگی بین سایت‌ها و قطعی‌های مکرر را افزایش دهد.

لایه دوم: استفاده از WAF و CDN ابری

برای سایت‌های شرکتی، فروشگاهی و پرترافیک، استفاده از یک WAF ابری مانند Cloudflare می‌تواند لایه دفاعی مهمی ایجاد کند. این سرویس درخواست‌های مخرب را پیش از رسیدن به سرور بررسی و در صورت نیاز مسدود می‌کند.

WAF ابری برای موارد زیر کاربرد دارد:

  • مقابله با بخشی از حملات DDoS؛
  • محدودسازی درخواست‌های بیش‌ازحد؛
  • فیلترکردن ربات‌ها و ترافیک مخرب؛
  • تعریف قوانین اختصاصی برای مسیرهای حساس؛
  • کاهش فشار حملات روی منابع سرور؛
  • محافظت بهتر از صفحه ورود و APIها.

در سایت‌های پرترافیک، WAF ابری باید لایه اول دفاع باشد و افزونه وردپرس نقش محافظت داخلی و پایش سایت را بر عهده بگیرد.

لایه سوم: انتخاب یک افزونه امنیتی اصلی

در بیشتر سایت‌ها، استفاده از یک افزونه امنیتی اصلی کافی‌تر و مدیریت آن ساده‌تر است. نصب چند افزونه با قابلیت‌های مشابه ممکن است باعث افزایش مصرف منابع، تداخل در فایروال و مسدودشدن کاربران واقعی شود.

انتخاب افزونه بر اساس نیاز سایت:

  • Wordfence: مناسب برای فایروال داخلی، اسکن بدافزار و شناسایی حملات فعال؛
  • Solid Security: مناسب برای سخت‌سازی وردپرس، محافظت از ورود و مدیریت دسترسی‌ها؛
  • AIOS: مناسب برای سایت‌های کوچک و متوسط با نیازهای پایه امنیتی؛
  • Sucuri: بیشتر مناسب استفاده به‌عنوان سرویس امنیتی ابری و مانیتورینگ حرفه‌ای.

برای بیشتر سایت‌های محتوا، شرکتی و فروشگاهی، Wordfence می‌تواند افزونه امنیتی اصلی باشد. در سایت‌های پرترافیک، تنظیمات اسکن و ثبت لاگ آن باید با منابع سرور هماهنگ شود.

لایه چهارم: محافظت از حساب‌های کاربری

بخش مهمی از نفوذها از طریق حساب‌های مدیریتی انجام می‌شود. بنابراین امنیت ورود باید با دقت مدیریت شود.

اقدامات ضروری عبارت‌اند از:

  • استفاده از رمز عبور قوی و منحصربه‌فرد؛
  • فعال‌سازی احراز هویت دومرحله‌ای برای مدیران؛
  • حذف حساب‌های قدیمی و بلااستفاده؛
  • محدودکردن تعداد کاربران دارای نقش مدیر؛
  • اختصاص نقش متناسب با وظایف هر کاربر؛
  • جلوگیری از استفاده چند نفر از یک حساب مشترک؛
  • بررسی دوره‌ای فعالیت کاربران و ورودهای مشکوک؛
  • محدودسازی تلاش‌های ناموفق برای ورود.

احراز هویت دومرحله‌ای باید برای پنل وردپرس، هاست، ایمیل مدیر و سرویس‌های DNS نیز فعال شود.

لایه پنجم: به‌روزرسانی و مدیریت افزونه‌ها

قالب و افزونه‌های قدیمی از مهم‌ترین عوامل افزایش سطح حمله در وردپرس هستند. برای مدیریت ایمن آن‌ها:

  • هسته وردپرس، قالب و افزونه‌ها را به‌روز نگه دارید؛
  • افزونه‌ها و قالب‌ها را از منابع معتبر دریافت کنید؛
  • افزونه‌ها و قالب‌های نال‌شده را حذف کنید؛
  • اجزای بلااستفاده را به‌طور کامل پاک کنید؛
  • پیش از به‌روزرسانی‌های مهم نسخه پشتیبان تهیه کنید؛
  • سازگاری نسخه جدید را با PHP، ووکامرس و سایر افزونه‌ها بررسی کنید؛
  • به هشدارهای مربوط به آسیب‌پذیری‌های شناخته‌شده توجه کنید.

تعداد زیاد افزونه‌ها لزوماً به معنای امکانات بهتر نیست و می‌تواند نگهداری و امنیت سایت را دشوارتر کند.

لایه ششم: پشتیبان‌گیری مستقل و قابل‌بازیابی

پشتیبان‌گیری، آخرین خط دفاعی در برابر نفوذ، خطای انسانی، خرابی سرور و حذف اطلاعات است. نسخه پشتیبان باید در محلی جدا از سرور اصلی نگهداری شود.

یک برنامه پشتیبان‌گیری مناسب باید شامل این موارد باشد:

  • پشتیبان روزانه از پایگاه داده؛
  • پشتیبان منظم از فایل‌های سایت؛
  • نگهداری چند نسخه قبلی؛
  • ذخیره نسخه‌ها در فضای خارج از هاست؛
  • رمزنگاری یا محدودسازی دسترسی به فایل‌های پشتیبان؛
  • آزمایش دوره‌ای فرایند بازیابی.

پشتیبان‌گیری که هرگز بازیابی آن آزمایش نشده باشد، به‌تنهایی تضمین‌کننده بازگشت موفق سایت نیست.

لایه هفتم: مانیتورینگ و واکنش به حادثه

امنیت فقط پیشگیری نیست؛ باید بتوانید تغییرات مشکوک را سریع شناسایی و مدیریت کنید.

به‌صورت دوره‌ای این موارد را بررسی کنید:

  • کاربران جدید و تغییر نقش‌ها؛
  • ورودهای ناموفق و IPهای مشکوک؛
  • تغییرات فایل‌های اصلی وردپرس؛
  • افزونه‌ها و قالب‌های تازه نصب‌شده؛
  • تغییرات غیرمنتظره در محتوای سایت؛
  • ریدایرکت‌های ناشناس؛
  • افزایش ناگهانی مصرف CPU یا ترافیک؛
  • هشدارهای Google Search Console؛
  • لاگ‌های وب‌سرور و سرویس WAF.

همچنین باید از قبل مشخص باشد که در صورت هک‌شدن سایت چه کسی مسئول قطع دسترسی، پاک‌سازی، بازیابی نسخه پشتیبان و بررسی علت نفوذ است.

ترکیب پیشنهادی بر اساس نوع سایت

نوع سایت ترکیب پیشنهادی
وبلاگ یا سایت معرفی خدمات کوچک به‌روزرسانی منظم، رمز عبور قوی، 2FA، پشتیبان‌گیری و AIOS یا Solid Security
سایت شرکتی یا آموزشی متوسط Wordfence، 2FA، WAF ابری، پشتیبان‌گیری خارج از سرور و مانیتورینگ
فروشگاه ووکامرسی Wordfence یا Solid Security، WAF، SSL، پشتیبان‌گیری لحظه‌ای یا روزانه و کنترل دقیق دسترسی‌ها
سایت پرترافیک Cloud WAF، CDN، افزونه امنیتی با تنظیمات بهینه، مانیتورینگ سرور و برنامه بازیابی بحران
سایت دارای اطلاعات حساس WAF، احراز هویت چندمرحله‌ای، لاگ‌برداری، کنترل دسترسی دقیق، ارزیابی امنیتی و پشتیبان‌گیری رمزنگاری‌شده

ترکیب پیشنهادی عمومی برای بیشتر سایت‌ها

برای بیشتر سایت‌های وردپرسی، ترکیب زیر تعادل مناسبی میان امنیت، عملکرد و قابلیت مدیریت ایجاد می‌کند:

  1. هاست معتبر با SSL و نسخه پشتیبانی‌شده PHP؛
  2. یک افزونه امنیتی اصلی مانند Wordfence؛
  3. فعال‌سازی احراز هویت دومرحله‌ای؛
  4. Cloudflare یا سرویس مشابه برای DNS و WAF؛
  5. به‌روزرسانی منظم وردپرس، قالب و افزونه‌ها؛
  6. حذف اجزای بلااستفاده و نال‌شده؛
  7. پشتیبان‌گیری مستقل و آزمایش‌شده؛
  8. بررسی دوره‌ای لاگ‌ها و هشدارهای امنیتی؛
  9. محدودسازی نقش کاربران و دسترسی به پنل؛
  10. برنامه مشخص برای واکنش و بازیابی پس از حادثه.

جمع‌بندی

بهترین ترکیب برای امنیت وردپرس، نصب چند افزونه امنیتی نیست؛ بلکه ایجاد لایه‌های مکمل و مدیریت صحیح آن‌هاست. برای بیشتر سایت‌ها، استفاده از یک افزونه امنیتی اصلی، WAF ابری، احراز هویت دومرحله‌ای، به‌روزرسانی منظم، پشتیبان‌گیری مستقل و مانیتورینگ دوره‌ای ترکیب مناسبی محسوب می‌شود.

در سایت‌های پرترافیک و حساس، باید تمرکز بیشتری بر امنیت خارج از وردپرس، مانند WAF، CDN، کنترل سرور و مانیتورینگ متمرکز شود. افزونه امنیتی در این ساختار، لایه مهمی از دفاع است؛ اما نباید تنها ابزار امنیتی سایت باشد.


سوالات متداول درباره افزونه‌های امنیتی وردپرس

در این بخش، به رایج‌ترین دغدغه‌های کاربران هنگام انتخاب و کار با افزونه‌های امنیتی پاسخ می‌دهیم تا ابهامات موجود برطرف شود.

بهترین افزونه امنیتی رایگان وردپرس چیست؟

انتخاب بهترین گزینه بستگی به نیاز شما دارد. Wordfence در نسخه رایگان خود یکی از قدرتمندترین اسکنرها و فایروال‌ها را ارائه می‌دهد که برای اکثر سایت‌ها کافی است. اگر به دنبال محیطی ساده‌تر و رابط کاربری کاربرپسندتر هستید، AIOS (All In One WP Security & Firewall) گزینه بسیار مناسبی است که تنظیمات امنیتی را به شکلی گویا در اختیار شما قرار می‌دهد. با این حال، به یاد داشته باشید که در اکثر افزونه‌ها، قابلیت‌های پیشرفته مثل «فایروال بلادرنگ» یا «اسکن آسیب‌پذیری‌های پیچیده»، بخشی از سرویس‌های پریمیوم هستند.

آیا Wordfence برای وردپرس کافی است؟

برای شروع و تامین لایه‌های دفاعی اصلی، Wordfence یکی از بهترین گزینه‌هاست. اما امنیت وردپرس نباید تنها به یک افزونه وابسته باشد. Wordfence ابزاری عالی برای «تشخیص و دفاع» است، اما شما همچنان به لایه‌هایی مثل پشتیبان‌گیری مستقل، احراز هویت دومرحله‌ای (2FA) و هاست امن نیاز دارید. پس پاسخ کوتاه این است: برای امنیت عمومی بسیار عالی است، اما امنیت «کامل» نیازمند ترکیبی از اقدامات جانبی است.

آیا نصب دو افزونه امنیتی هم‌زمان توصیه می‌شود؟

خیر، به‌هیچ‌وجه! نصب هم‌زمان دو یا چند افزونه امنیتی مانند Wordfence و Solid Security نه‌تنها امنیت شما را دوبرابر نمی‌کند، بلکه باعث تداخل افزونه‌ها، بروز خطاهای کاذب در اسکن، کاهش سرعت سایت و مصرف بیش‌ازحد منابع سرور می‌شود. هر کدام از این افزونه‌ها برای مدیریت ترافیک و اسکن فایل‌ها از روش‌های متفاوتی استفاده می‌کنند که با هم در تضاد هستند. همیشه فقط یک افزونه امنیتی اصلی را انتخاب و آن را به درستی تنظیم کنید.

بهترین افزونه امنیتی برای ووکامرس چیست؟

برای سایت‌های فروشگاهی که با ووکامرس کار می‌کنند، Wordfence به دلیل داشتن فایروال هوشمند و قابلیت‌های شناسایی ترافیک مخرب، انتخاب بسیار امنی است. همچنین Solid Security نیز به دلیل قابلیت‌های عالی در «سخت‌سازی (Hardening)» محیط وردپرس و مدیریت دسترسی کاربران، برای محافظت از اطلاعات حساس مشتریان و پنل مدیریت ووکامرس بسیار توصیه می‌شود. نکته حیاتی برای ووکامرس، استفاده از SSL معتبر و لاگ‌برداری دقیق از فعالیت‌های کاربران است.

آیا افزونه‌های امنیتی سرعت سایت را کاهش می‌دهند؟

بله، در صورت تنظیم نادرست، احتمال کاهش سرعت وجود دارد. افزونه‌هایی که به‌طور مداوم فایل‌های سایت را اسکن می‌کنند یا لاگ‌های حجیمی ثبت می‌کنند، می‌توانند فشار زیادی به CPU سرور وارد کنند. برای پیشگیری، تنظیمات اسکن را روی «زمان‌بندی دوره‌ای» قرار دهید، لاگ‌های غیرضروری را غیرفعال کنید و افزونه را به درستی پیکربندی کنید تا فقط بخش‌های مهم را مانیتور کند.

آیا افزونه امنیتی می‌تواند سایت هک‌شده را پاک‌سازی کند؟

بسیاری از این افزونه‌ها (مثل Wordfence یا Sucuri) قابلیت اسکن و شناسایی کدهای مخرب را دارند و می‌توانند فایل‌های تغییریافته را به شما نشان دهند. با این حال، پاک‌سازی کامل یک سایت هک‌شده، به‌ویژه اگر هکر بک‌دورهای (Backdoor) پیچیده ایجاد کرده باشد، از طریق افزونه همیشه ۱۰۰٪ موفقیت‌آمیز نیست. بهترین راهکار پس از شناسایی نفوذ، بازیابی سایت از آخرین نسخه پشتیبان سالم و سپس ارتقای امنیت است.

آیا Cloudflare جایگزین افزونه امنیتی وردپرس است؟

خیر، این دو مکمل یکدیگرند. Cloudflare یک فایروال ابری (WAF) در لایه شبکه (Network Layer) است که ترافیک مخرب را پیش از رسیدن به سرور شما فیلتر می‌کند. اما افزونه امنیتی در لایه اپلیکیشن (Application Layer) درون وردپرس کار می‌کند و کارهایی مثل اسکن فایل‌ها، نظارت بر تغییرات دیتابیس و مدیریت دسترسی‌های داخلی را انجام می‌دهد. بهترین ترکیب امنیتی، استفاده هم‌زمان از Cloudflare (برای محافظت در برابر حملات DDoS و ربات‌ها) و یک افزونه امنیتی وردپرس (برای امنیت داخلی) است.


جمع‌بندی؛ کدام افزونه امنیتی وردپرس را انتخاب کنیم؟

انتخاب نهایی افزونه امنیتی به نوع سایت و سطح دانش فنی شما بستگی دارد. بیایید این تصمیم‌گیری را خلاصه کنیم:

  • اگر به دنبال امنیت جامع و دفاع فعال هستید: بدون شک Wordfence بهترین انتخاب عمومی است. با داشتن فایروال قدرتمند و اسکنر بدافزار، برای سایت‌های شرکتی و ووکامرسی گزینه‌ای مطمئن است.
  • اگر به دنبال سخت‌سازی (Hardening) و کنترل دقیق دسترسی هستید: Solid Security (iThemes سابق) فوق‌العاده عمل می‌کند. این افزونه برای کسانی که می‌خواهند درب‌های ورودی وردپرس را کاملاً قفل کنند، ایده‌آل است.
  • اگر مبتدی هستید و به دنبال افزونه‌ای ساده و کاربردی می‌گردید: AIOS بهترین گزینه است. محیط این افزونه بسیار شفاف است و تنظیمات آن با یک رابط کاربری ساده، برای هر کاربری قابل‌فهم است.
  • اگر مدیر یک سایت بزرگ یا شرکتی حساس هستید: پیشنهاد ما استفاده از خدمات امنیتی Sucuri است؛ چراکه تمرکز آن بیشتر بر امنیت ابری، مانیتورینگ حرفه‌ای و واکنش به حادثه برای سایت‌های با ترافیک بالاست.

حرف آخر:

امنیت یک «مقصد» نیست که با نصب یک افزونه به آن برسید، بلکه یک فرایند دائمی است. بهترین افزونه، آن افزونه‌ای است که تنظیماتش را به درستی انجام دهید، به‌روزرسانی‌هایش را جدی بگیرید و در کنار آن، همیشه یک نسخه پشتیبان مستقل داشته باشید. فرقی نمی‌کند کدام افزونه را نصب می‌کنید؛ مهم این است که استراتژی‌های امنیتیِ لایه‌بندی‌شده‌ای که در این مقاله بررسی کردیم را در سایت خود پیاده‌سازی کنید.


منابع

۱. مستندات رسمی و مرجع

  • Hardening WordPress (مستندات رسمی وردپرس):

این صفحه راهنمای اصلی و استاندارد وردپرس برای مقاوم‌سازی سایت است.

https://wordpress.org/documentation/article/hardening-wordpress/

۲. رهبران صنعت امنیت وردپرس (اخبار و تحلیل تهدیدات)

این شرکت‌ها تیم‌های تحقیقاتی بزرگی دارند که به‌صورت روزانه حملات جدید را رصد می‌کنند.

  • Wordfence Threat Intelligence:

اگر می‌خواهید در مورد آسیب‌پذیری‌های روز افزونه‌ها و قالب‌ها بدانید، این منبع شماره یک دنیاست.

https://www.wordfence.com/blog/

۳. پلتفرم‌های آموزشی

  • WPBeginner Security Section:

بزرگ‌ترین مرجع آموزشی وردپرس که مفاهیم پیچیده امنیتی را به زبان ساده بیان می‌کند.

https://www.wpbeginner.com/category/wp-security/

  • Kinsta WordPress Security Guide:

کینستا (Kinsta) مقالات بسیار عمیق و فنی در مورد امنیت وردپرس منتشر می‌کند. این مقاله یک راهنمای کامل است که می‌توانید به آن لینک بدهید.

https://kinsta.com/blog/wordpress-security/

بدون دیدگاه

دیدگاهتان را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *